Le blog

Ce que nous apprenons, nous l'écrivons.

Nous écrivons sur ce que nous pratiquons : héberger en France, tenir des serveurs en production, reprendre un code ancien, intégrer l'IA quand elle sert. Chaque article est daté et signé.

56 articles · depuis 2023

À la uneSécurité

Huit mois de détournements de l'IA : ce que documentent 154 pages

Anthropic a publié le 10 septembre 2026 le plus fourni de ses rapports de menaces : sept familles de détournements, décembre 2025 à août 2026, des missiles yéménites aux faux profils de sites de rencontre. Un cas chiffré par famille, le spectre d'autonomie, les garde-fous qui cèdent, et ce que le document ne dit pas.

Tous les articles

12 affichés sur 56

Méthode

93 % du code n'était jamais relu. On a fermé la porte.

Sur quatre-vingt-dix jours, 855 commits sont arrivés sur la branche principale sans passer par une demande de fusion, contre 63 qui l'ont fait. Et cette branche déclenche la mise en production. Mesure, décision, et les quatre pièges rencontrés en fermant la porte.

Sécurité

Un verrou périmé, c'est un scan qui ment

Les fichiers de verrouillage de dépendances sont la source de vérité des analyses de sécurité. Quand une chaîne d'intégration les réécrit en silence au lieu d'échouer, l'analyse lit de fausses versions et rend un verdict rassurant. Comment on l'a découvert, et ce qu'on a changé.

Sécurité

446 vulnérabilités, puis zéro : ce que change un inventaire qui dit vrai
Chaque machine scannait ses propres images, personne ne voyait le parc. En centralisant l'analyse sur l'inventaire réel — 111 images uniques au lieu de 25 bases locales —, le compteur est passé de 446 à 0 dans la soirée. Récit d'un chantier de mesure, pas de correction.

Métier

Deux ans d'aléas, un socle qui n'a pas bougé

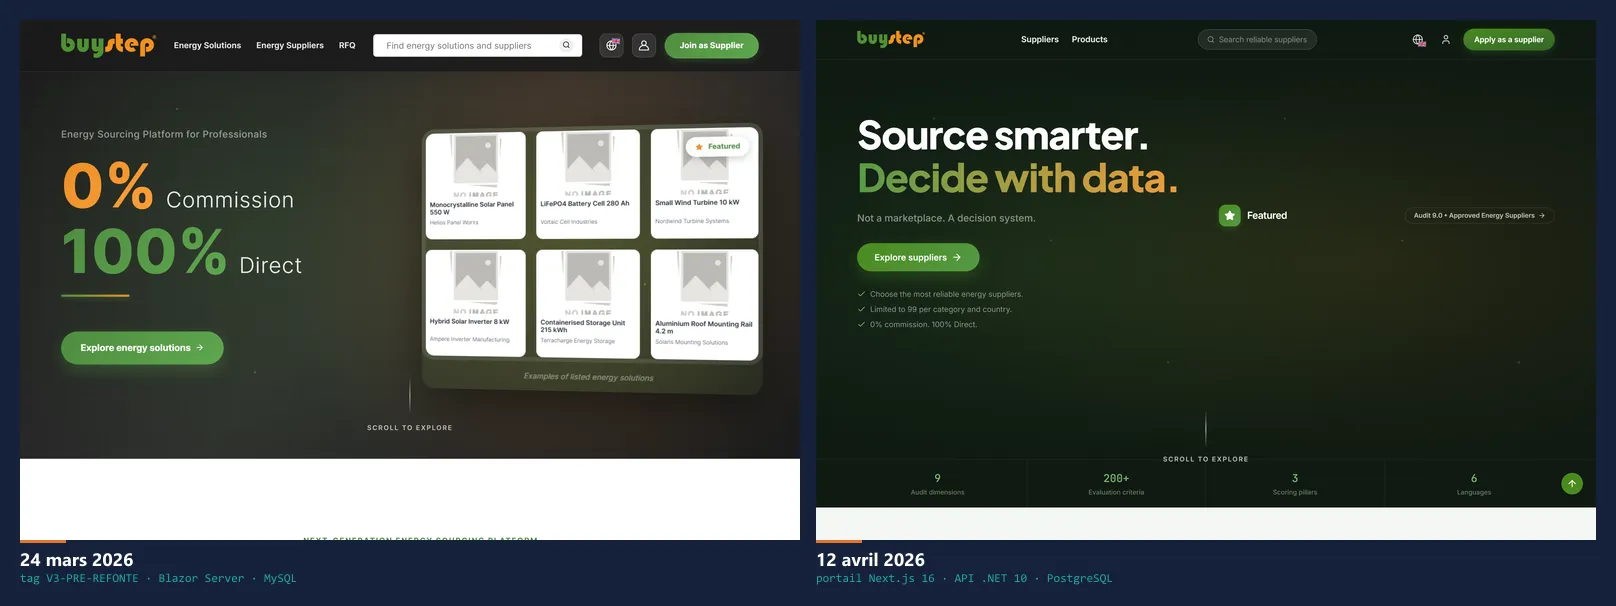
Thème acheté puis jeté deux fois, migrations réinitialisées quatre fois, une montée de framework irrécupérable, une bibliothèque qui passe en licence payante, une base de données remplacée, un front entièrement réécrit. Sur BuyStep, presque tout a changé en deux ans — sauf le socle. Voici ce qui a tenu, et pourquoi.

IA

Pourquoi l'IA a révolutionné le développement : anatomie d'un virage à trois semaines

La révolution n'est pas que l'IA écrit du code plus vite. C'est que le coût du changement s'est effondré, et qu'un projet peut désormais changer de framework, de base de données et de front en trois semaines — à condition d'avoir payé d'avance en garde-fous. Démonstration datée sur la plateforme BuyStep.

Développement

Rejouer deux ans de commits dans Docker : la machine à remonter le temps d'un dépôt

Reconstruire un commit de 2024 aujourd'hui, le faire démarrer et le photographier : ce n'est pas de la nostalgie, c'est de la documentation qui ne ment pas. Le pipeline en six étapes que nous avons écrit pour BuyStep, les pièges qu'il a fallu résoudre, et pourquoi compter reste le travail de Git.

Souveraineté

NIS2 : ce que dit la directive, où en est la France, et pourquoi nous faisons tout ça sans y être obligés

Bastion, SIEM, sauvegardes immuables, patching décidé, auto-audit ANSSI : depuis six mois ce blog documente une infrastructure qu'une entreprise de notre taille n'a aucune obligation légale de construire. La raison tient en quatre lettres. Ce que NIS2 exige vraiment, l'état de la transposition française à la rentrée 2026, et comment nos briques se placent en face des 20 objectifs du référentiel de l'ANSSI.

Sécurité

Intégrer un SIEM sur un parc de 38 machines : Wazuh, du dimensionnement au calibrage

Un journal qui reste sur la machine compromise ne vaut rien. Nous avons déployé Wazuh sur l'ensemble du parc en deux jours : VM dédiée, rétention de douze mois, 38 agents en trois vagues, et surtout un calibrage qui fait passer le bruit de 1 250 alertes par machine à 8 pour tout le parc. Les pièges de l'installeur, de la conformité en conteneur, et les détections maison qui comptent vraiment.

Métier

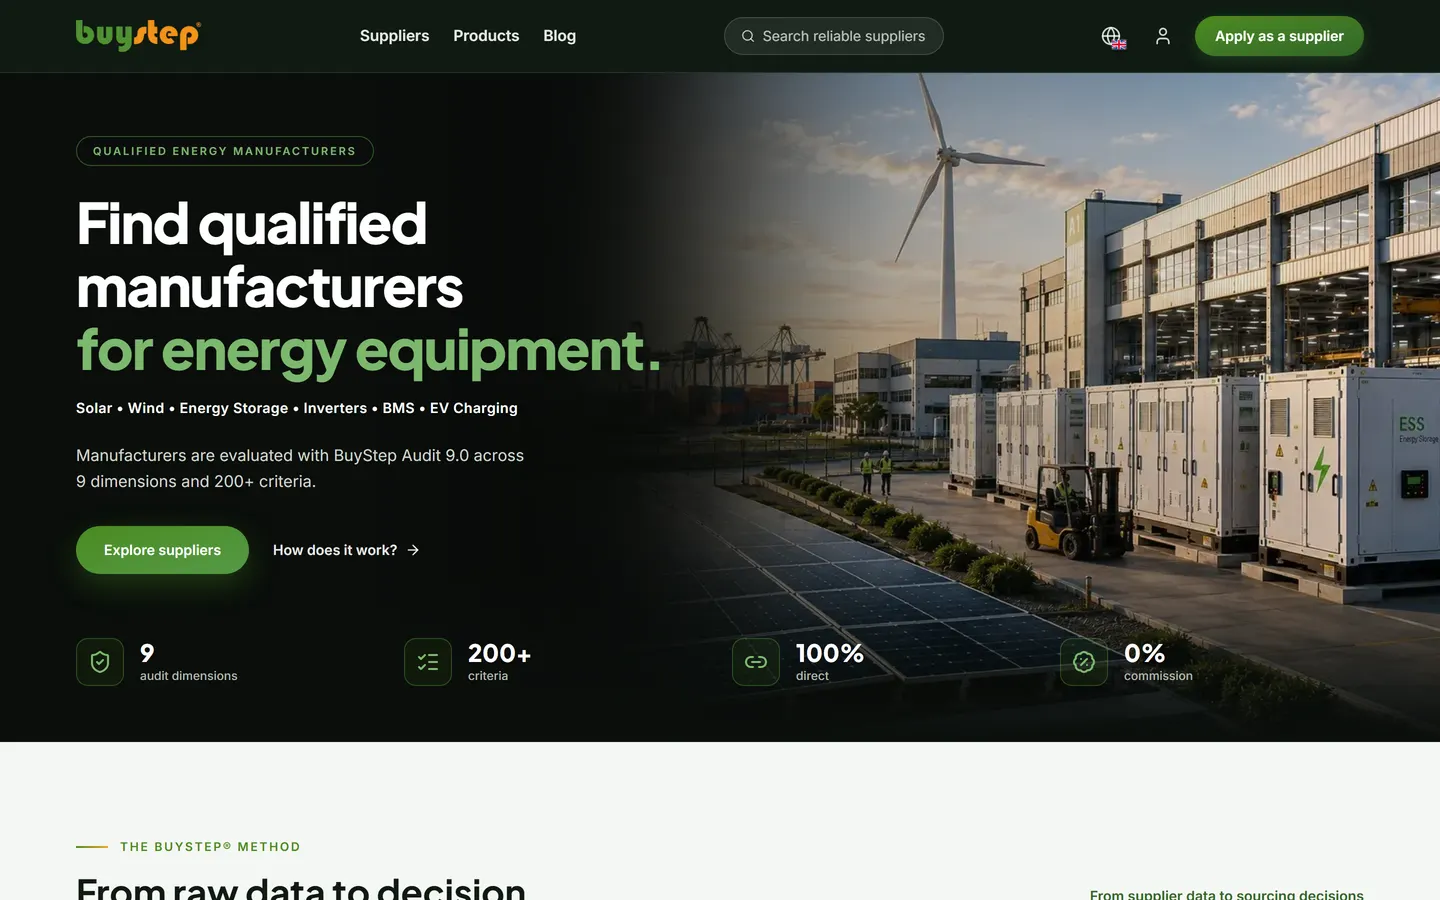
BuyStep : choisir un fournisseur d'énergie sur des preuves, pas sur un catalogue

Panneaux, batteries, onduleurs : les acheteurs professionnels croulent sous les fiches fournisseurs et manquent de données comparables. BuyStep répond par un audit structuré en 9 dimensions et 200+ critères, un score de fiabilité et une analyse assistée par IA. Présentation de la plateforme, et de ce qu'il y a dessous.

IA

Missiles, drones, virus : ce que les cas extrêmes disent du choix d'un fournisseur d'IA

Une cellule yéménite a fait écrire son logiciel de guidage, tiré, raté, et est revenue analyser la panne dans les heures qui suivaient. Une équipe russe a codé un essaim de drones capable de désigner une cible « personne » et de déclencher sans humain. Une plateforme relais renvoyait vers un modèle plus permissif les requêtes que Claude refusait. Dernier volet, avec la liste de contrôle des dix jours.

Sécurité

Un bastion SSH pour 43 machines : pourquoi Warpgate, et comment on l'a mis en place

Trois clés d'outils sur chaque serveur, jusqu'à six copies sur un hyperviseur, et aucune trace centrale de qui a fait quoi. Nous avons mis toute l'administration du parc derrière Warpgate, un bastion open source qui enregistre chaque session, en une journée. Le principe, l'architecture, la consolidation des clés, et les pièges qui ont chacun coûté un aller-retour.

IA

Fabriquer de faux humains à grande échelle

Une agence publicitaire française faisait tourner environ soixante-dix faux médias et 8 913 articles en vingt langues. Un studio chinois faisait converser 4 700 personnages artificiels avec 25 000 personnes réelles. Un militant iranien a vu son compte cloné et ses amis abordés par une machine qui écrivait comme lui. Ce qu'il reste comme preuve quand tout se fabrique.

Souveraineté

Un consultant, une IA, 25 millions de cartes SIM

Une plateforme d'interception nationale écrite par un consultant seul, l'obligation de mandat judiciaire retirée à la demande du client, et un bannissement de compte qui n'a rien arrêté parce que le logiciel tourne désormais en local. Le chapitre surveillance du rapport Anthropic est le plus dérangeant, et il dit quelque chose de très concret sur les données que vous détenez.

Sécurité

De Termius à Termix : rapatrier sa console SSH chez soi

Pendant des années, l'inventaire de nos serveurs, nos clés et nos identifiants ont vécu dans le cloud d'un éditeur de client SSH. Nous avons remplacé ce confort loué par une console web auto-hébergée, branchée sur notre SSO, peuplée par l'API depuis le cluster. Ce que ça change, ce que ça coûte, et les pièges de Termix que la documentation ne dit pas.

IA

Votre prompt ne reste pas où vous croyez

Deux éditeurs chinois faisaient répondre Claude à leurs propres clients, à leur insu. Dans ce flux ont transité des identifiants actifs d'une base liée au ministère russe de la Défense, des images de caméras de Chengdu, et les jetons d'API d'un développeur ordinaire. Sept laboratoires, 151 millions d'échanges pour le plus gros, des réseaux de milliers de faux comptes. Ce que le chapitre distillation du rapport Anthropic dit vraiment, et ce qu'il impose à une PME.

Infrastructure

Les fonderies d'exploits : votre pare-feu est devenu la ligne de front

Deux étudiants de licence à Changsha ont fait tourner une chaîne automatisée qui déchiffre un firmware, le décompile par milliers d'appels, formule des hypothèses de faille, écrit l'exploit et le teste en laboratoire - en boucle, jour et nuit. Plus d'une douzaine de vulnérabilités inconnues en un mois sur des équipements réseau, une cinquantaine d'organisations visées, treize agents de collecte sur tâche planifiée. Ce que ça impose à l'inventaire d'une PME.

Infrastructure

SERVFAIL intermittents : l'enregistrement DS orphelin qui cassait 15 % des résolutions

Une CI qui échoue par intermittence, deux messages d'erreur différents, un suspect évident qui n'y était pour rien, et une cause invisible : un enregistrement DNSSEC resté publié chez le parent alors que la zone n'était plus signée. Autopsie d'une panne DNS vicieuse, avec la méthode qui a fini par trancher.

Sécurité

WordPress, un webshell dans les polices, des sauvegardes empoisonnées

Une personne seule, francophone, 42 organisations visées, 14 réseaux pénétrés : partis politiques, médias, cercles de réflexion et leurs prestataires. Un scanner maison de clés d'API, un cadre d'agents qui se relit lui-même, une faille de réinstallation WordPress, une extension invisible qui chiffre les identifiants volés, un webshell caché parmi les polices, des sauvegardes piégées, une plateforme de fichage de dizaines de millions de lignes.

Sécurité

Le logiciel malveillant qui se réécrit jusqu'à ne plus être vu

Des agents surveillaient si les antivirus repéraient les implants ; quand c'était le cas, ils les modifiaient et les recompilaient tout seuls jusqu'à repasser sous les radars. D'autres charges gelaient les mises à jour de sécurité du poste. Le rapport Anthropic appelle ça « renverser le coût sur le défenseur ». Pourquoi la détection par signature ne suffit plus, et par quoi on la complète dans une PME.

Sécurité

Deux heures entre le premier accès et le vol : l'économie de l'intrusion a changé

Un jeton de développeur volé, trois heures, et l'attaquant est administrateur de tout l'environnement cloud. 2 100 jeux de jetons aspirés sur 40 organisations clientes en 34 heures. Un éditeur compromis, 200 de ses clients pillés par ricochet. Le rapport Anthropic découpe le cycle complet d'une intrusion, de la reconnaissance à la revente. Voici ce qu'il contient, et les questions à poser à vos fournisseurs.

Sécurité

Auto-audit ANSSI : passer les 42 mesures d'hygiène sur sa propre infra

Le guide d'hygiène informatique de l'ANSSI tient en 42 mesures gratuites et concrètes. Nous avons fait l'exercice sur notre propre infrastructure, sans complaisance : méthode, grille de notation, et le résultat le plus instructif : nos manques n'étaient pas où nous les attendions.

IA

Votre clé d'API IA vaut trois choses pour un attaquant

Du butin revendable, du calcul gratuit, et une couverture : une clé d'API volée offre les trois d'un coup. 1,8 million d'applications Android décompilées pour en trouver, de faux revendeurs « Claude pas cher » qui installent un voleur d'identifiants, un bac à sable d'évaluation détourné puis une trentaine d'entreprises d'IA attaquées en quatre jours. Ce que ça impose à une PME qui utilise un assistant.

Métier

Pourquoi nous faisons plus que le standard régional (et ce que ça coûte)

26 % des TPE-PME françaises protègent leurs accès distants par un second facteur, 16 % ont une solution de détection, 31 % une procédure d'incident. En Alsace, la Région, la Collectivité européenne et un groupe hospitalier strasbourgeois ont déjà été frappés. Le standard de marché de l'hébergement et de l'infogérance n'est pas à la hauteur de la menace de 2026. Voici ce que nous faisons de plus, pourquoi, et ce que ça coûte réellement.

Sécurité

Huit mois de détournements de l'IA : ce que documentent 154 pages

Anthropic a publié le 10 septembre 2026 le plus fourni de ses rapports de menaces : sept familles de détournements, décembre 2025 à août 2026, des missiles yéménites aux faux profils de sites de rencontre. Un cas chiffré par famille, le spectre d'autonomie, les garde-fous qui cèdent, et ce que le document ne dit pas.

Infrastructure

Patcher 36 serveurs sans unattended-upgrades

Trois doctrines existent : ne rien faire, tout automatiser en aveugle, ou voir puis décider. Nous avons retiré unattended-upgrades de tout le parc et démonté notre propre patching automatique par Ansible, pour une doctrine « visibilité d'abord » outillée par PatchMon. Pourquoi, comment, et le rituel qui va avec.

Souveraineté

ReCyF expliqué aux PME : le référentiel cyber de l'ANSSI, qui doit l'appliquer, et par où commencer

Le 17 mars 2026, l'ANSSI a publié le Référentiel Cyber France : 20 objectifs de sécurité, quatre piliers, une traduction opérationnelle de NIS2 avant même que la loi existe. Beaucoup d'entreprises se demandent si elles sont concernées, et ce qu'elles risquent. Réponse claire en trois questions, lecture des 20 objectifs sans jargon, et les cinq par lesquels commencer même quand rien ne vous y oblige.

Sécurité

97 images Docker sous surveillance : notre veille CVE avec Trivy

« Combien de vulnérabilités critiques tournent chez vous en ce moment ? » Longtemps, nous ne savions pas répondre. Aujourd'hui, chaque lundi : scan Trivy des ~97 images réellement en production, tri du bruit, compte des critiques dans l'objet du mail et rapport d'audit PDF. L'architecture complète, réplicable chez vous.

Sécurité

Mythos, GPT-6 Astra : la fin des failles tranquilles

Un bug de 27 ans dans OpenBSD, un autre de 16 ans dans FFmpeg, 23 019 problèmes trouvés en quelques semaines dans un millier de projets open source. Les modèles de frontière trouvent désormais des failles plus vite que quiconque ne peut les corriger, et deux éditeurs viennent de le reconnaître officiellement. Ce que Project Glasswing, GPT-5.6-Cyber et GPT-6 Astra disent vraiment, et ce qu'un serveur de PME doit en conclure dès lundi.

Sécurité

Pare-feu Proxmox : le piège du firewall=1 qui ne filtre rien

Un audit de notre propre parc l'a montré : des machines avec le pare-feu « activé » sur leur interface étaient en réalité ouvertes au monde. Le pare-feu Proxmox exige deux conditions, pas une, et les règles du datacenter ne protègent jamais les invités. Anatomie du piège, vérification en une commande, et la recette complète.

Sécurité

L'IA pirate déjà : quatorze mois qui ont changé la menace

Août 2025 : un seul opérateur extorque 17 organisations avec un agent de code. Septembre : une campagne d'espionnage où l'IA fait 80 à 90 % du travail. Novembre : des logiciels malveillants qui interrogent un modèle pendant qu'ils tournent. Et cette semaine, deux modèles franchissent officiellement le seuil « critique » en cybersécurité. Ce que disent les rapports, avec les sources, et ce que ça change pour une PME.

Sécurité

Subscription bombing : autopsie d'un formulaire newsletter détourné en relais de spam

Une nuit, quatorze mails de confirmation sont partis d'un site que nous hébergeons vers des adresses qui n'avaient rien demandé. Le captcha était résolu, le plafond par destinataire contourné, le rate-limit inutile, CrowdSec aveugle. Reconstitution complète depuis les logs : ce que le robot faisait, comment on l'a reconnu, et pourquoi la seule vraie parade a été de lui retirer son arme.

Souveraineté

Souveraineté numérique : l'État réduit ses dépendances extra-européennes, et ça va vous concerner

Circulaire du 5 février, décret du 14 avril, séminaire interministériel du 8 avril, plans ministériels attendus avant l'automne : en quelques mois, l'État français a transformé la souveraineté numérique en doctrine d'achat opposable. Décryptage de ce qui se joue vraiment, et de ce que ça change pour une PME ou une commune.

Souveraineté

ALTCHA : le captcha souverain qui remplace reCAPTCHA et Turnstile

Chaque formulaire a besoin d'un anti-spam, mais le réflexe reCAPTCHA envoie vos visiteurs chez Google, et Turnstile chez Cloudflare. ALTCHA fait le même travail en auto-hébergé : preuve de travail, zéro cookie, zéro tiers, RGPD par construction. Retour d'expérience chiffré sur nos formulaires.

Infrastructure

Autopsie d'une panne NVMe : les condensateurs morts qui ralentissaient tout

Pendant deux mois et demi, un hyperviseur a accumulé des timeouts de réplication sans qu'aucun disque ne soit « mort ». Le coupable : les condensateurs de Power Loss Protection d'un NVMe, tombés en panne en silence. Autopsie complète : du symptôme au smartctl, du remplacement OVH au resilver qui a révélé 20 000 erreurs latentes.

Infrastructure

Proxmox HA en production : ce que les tutoriels ne disent pas

Activer la haute disponibilité Proxmox prend cinq minutes. La comprendre nous a pris des pannes : conteneurs qui ne migrent jamais à chaud, failback sans lequel les machines ne reviennent jamais, priorités lues à l'envers, et le qm stop qui ne stoppe rien. Retour d'un cluster de production, 31 ressources en HA.

IA

Auto-héberger un LLM pour ses applications métier : retour d'expérience

Trois de nos applications de production (un CRM, un back-office, un outil de qualification) tournent sur un LLM que nous hébergeons nous-mêmes. Architecture, vrais pièges (les grammaires qui bouclent, la température qui compte plus que le prompt) et ce que « IA souveraine » veut dire quand on la pratique au lieu d'en parler.

Infrastructure

Exposer ses services Proxmox derrière un CGNAT : passerelle VPS + WireGuard + socat

Quand le FAI t'a collé une IP 100.64.0.0/10 et que tu ne peux plus ouvrir un seul port. Comparatif de 5 stratégies de contournement, pourquoi Cloudflare Tunnel n'est pas une option souveraine, et pas-à-pas de la solution VPS + WireGuard + socat avec chiffrement bout-en-bout.

Sécurité

Fail2ban en production : au-delà du tutoriel SSH

Installer fail2ban prend cinq minutes ; le faire fonctionner correctement en production est une autre histoire. Backend journald, bannissement progressif, jails HTTP derrière un reverse proxy, et les pièges vécus : la vraie IP client, le proxy d'entreprise qu'il ne faut jamais bannir, le restart nftables qui purge tout.

Fiabilité

PRA : ce qu'un plan de reprise d'activité contient vraiment

Tout le monde a « des sauvegardes ». Presque personne ne sait combien de temps il faudrait pour redémarrer, dans quel ordre, ni qui décide. RTO, RPO, procédures écrites, exercices : le contenu réel d'un PRA à l'échelle d'une PME, sans le jargon des cabinets, avec ce que nous opérons en production.

Infrastructure

KVM ou LXC sur Proxmox : quand choisir une VM, quand choisir un conteneur

Guide décisionnel pour arrêter de tâtonner. Différences d'isolation, conséquences sécurité du noyau partagé, piège Docker dans LXC, profils AppArmor et privilèges, empreinte mémoire comparée et grille de décision en 5 questions.

Infrastructure

ZFS : vos scrubs ne tournent peut-être pas (cron n'est pas là)

Un pool ZFS n'est fiable que si ses scrubs tournent, et sur une installation minimale, le paquet cron peut manquer : les tâches déposées dans /etc/cron.d ne s'exécutent alors jamais, en silence. Comment le vérifier en trente secondes, et la solution propre par timers systemd, scrub et TRIM compris.

Souveraineté

Tech Sovereignty Package : l'Europe reprend le contrôle de ses données publiques

Le 27 mai 2026, Bruxelles présente le Tech Sovereignty Package pour restreindre l'usage d'AWS, Azure et Google sur les données publiques sensibles. Analyse des mesures CADA et Chips Act 2.0, du périmètre, et de ce que ça change pour vos projets numériques.

Fiabilité

Règle 3-2-1 et sauvegarde immuable : l'architecture anti-ransomware

Trois copies, deux supports, une hors site, et surtout une copie que personne ne peut modifier, pas même vous. Pourquoi le ransomware a changé les règles de la sauvegarde, ce que vaut vraiment la règle 3-2-1 en 2026, et l'architecture que nous opérons, restauration testée comprise.

Souveraineté

Pourquoi je ne mets pas de bandeau RGPD sur les sites de mes clients

Le bandeau cookies n'est pas une obligation, c'est la conséquence d'un choix de tracking. Auto-audit en 5 questions, headers HTTP de durcissement, Matomo self-hosted avec Docker Compose, comparatif Plausible/Umami/GoatCounter, sanctions CNIL récentes et obligations RGPD résiduelles.

Souveraineté

Cloud Act : ce que dit vraiment la loi, expliqué aux PME

Le Cloud Act revient dans toutes les discussions d'hébergement, souvent déformé. Ce que la loi américaine permet réellement, pourquoi un datacenter à Paris ne protège pas si la maison mère est américaine, ce que dit le RGPD en face, et comment s'en extraire concrètement.

Souveraineté

Héberger ses données en France : RGPD, Cloud Act et souveraineté

Pourquoi la localisation des données compte vraiment : ce qu'est le Cloud Act US, pourquoi « hébergé en Europe » par une société américaine ne suffit pas, et comment Sanfytech héberge sous juridiction européenne, en France, avec RGPD, sauvegardes et une disponibilité mesurée, publiée sur la page infogérance.

Infrastructure

Convertir un Template Proxmox OVH de LVM vers ZFS

Migration LVM → ZFS sur un template Proxmox OVH pour activer la réplication entre nœuds. Pièges critiques à éviter (destruction de données, ARC RAM, compression zstd), monitoring du pool, scrub mensuel automatique et stratégie de réplication asynchrone.

Infrastructure

Installer Proxmox 8 sur un serveur Hetzner (Debian 11 → 12)

Tutoriel complet pour installer Proxmox VE 8 sur un serveur dédié Hetzner sans template officiel. Migration Debian 11 vers 12, ajout des dépôts PVE, configuration IP et hostname, pve-kernel et nettoyage.

Et maintenant

Un projet à lancer, ou un outil à reprendre ?

Décrivez-nous votre besoin en quelques lignes. Nous vous répondons sur ce qui est faisable, avec un délai et un ordre de prix.

Discuter de votre projet

Réponse sous 24 h ouvrées, par l'un des deux fondateurs. Ou par téléphone : 07 59 96 14 99.