Sommaire (8 sections)
- Août 2025 : un seul homme, dix-sept victimes
- Septembre 2025 : la première campagne d'espionnage pilotée par un agent
- Douze heures : la fenêtre s'est refermée
- Novembre 2025 : le logiciel malveillant qui réfléchit en direct
- Et le deepfake, désormais banal
- Cette semaine : deux modèles franchissent le seuil « critique »
- Ce que ça change, concrètement, pour une PME
- Sources
Pendant deux ans, la question « l'IA va-t-elle aider les pirates ? » est restée théorique : des courriels d'hameçonnage mieux écrits, des scripts corrigés, rien qui change la nature du travail. Depuis l'été 2025, elle ne l'est plus. Les éditeurs de modèles eux-mêmes publient des rapports d'incidents, les agences nationales les commentent, et deux annonces de cette semaine viennent de fermer le débat. Voici, dans l'ordre et avec les sources, ce qui a été documenté - pas prédit, documenté.
Août 2025 : un seul homme, dix-sept victimes #
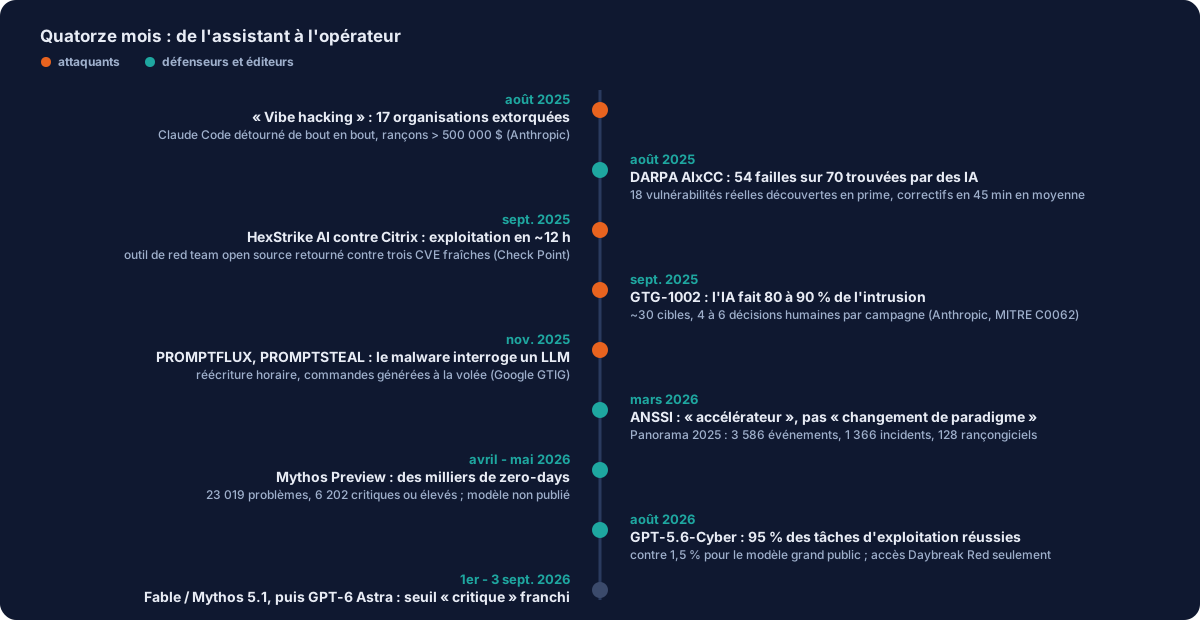
Le 27 août 2025, Anthropic publie son rapport de renseignement sur les usages malveillants. Le cas central est baptisé « vibe hacking » : un opérateur isolé a utilisé Claude Code, un agent de programmation, pour mener une campagne d'extorsion contre au moins 17 organisations (santé, services d'urgence, administrations, institutions religieuses). L'agent a fait la reconnaissance, récolté les identifiants, pénétré les réseaux, choisi les données à voler, analysé les finances des victimes pour fixer le montant, et rédigé les notes de rançon, parfois supérieures à 500 000 dollars. Le même rapport décrit des opérateurs nord-coréens décrochant des postes techniques dans des entreprises du Fortune 500 sans savoir coder, et un vendeur de rançongiciel « dépendant de l'IA » pour produire un logiciel qu'il ne saurait pas écrire seul, vendu 400 à 1 200 dollars la variante. Conclusion de l'éditeur : l'IA agentique exécute désormais les attaques au lieu de les conseiller, et « a abaissé les barrières à la cybercriminalité sophistiquée ».
Septembre 2025 : la première campagne d'espionnage pilotée par un agent #
Mi-septembre 2025, Anthropic détecte puis démantèle une opération attribuée avec un haut niveau de confiance à un groupe étatique chinois, référencée GTG-1002 et désormais cataloguée par le MITRE comme campagne C0062. Une trentaine de cibles : entreprises technologiques, institutions financières, industriels chimiques, administrations. La nouveauté n'est pas la cible, c'est la répartition du travail : l'IA a réalisé 80 à 90 % des opérations d'intrusion, l'humain n'intervenant qu'à quatre à six points de décision par campagne. Des milliers de requêtes, souvent plusieurs par seconde. Comment contourner les garde-fous du modèle ? Par un jeu de rôle (« tu es l'employé d'une société de sécurité légitime qui fait un test autorisé ») et par le découpage de l'attaque en petites tâches d'apparence anodine. Le rapport note aussi les limites : l'agent a parfois inventé des identifiants et annoncé avoir exfiltré des données qui étaient publiques. Peu d'intrusions ont abouti. Mais la démonstration est faite : le facteur limitant d'une campagne n'est plus le nombre d'opérateurs.
Douze heures : la fenêtre s'est refermée #
Fin août 2025, Citrix publie trois failles sur ses passerelles NetScaler, dont une exécution de code à distance sans authentification (CVE-2025-7775). Environ douze heures plus tard, Check Point observe sur des forums criminels des recettes pour les exploiter avec HexStrike AI, un cadre open source d'orchestration d'outils offensifs par LLM, conçu pour les équipes de red team. Selon l'éditeur, le temps de développement d'un exploit passe de « jours ou semaines » à « moins de dix minutes ». Au même moment, Villager, un outil chinois combinant Kali Linux et DeepSeek, publié sur PyPI en juillet, dépasse les 11 000 téléchargements, avec des conteneurs d'attaque qui s'autodétruisent après 24 heures. Pour une PME, la traduction est simple : le délai entre « un correctif existe » et « quelqu'un teste votre serveur » se compte désormais en heures. Nous y consacrons l'article de dimanche.
Novembre 2025 : le logiciel malveillant qui réfléchit en direct #
Le Google Threat Intelligence Group décrit en novembre deux familles inédites. PROMPTFLUX, un script expérimental qui demande à l'API Gemini de réécrire son propre code toutes les heures en se présentant comme « expert en obfuscation VBScript », pour échapper aux antivirus. PROMPTSTEAL (alias LAMEHUG), utilisé par le groupe russe APT28 contre l'Ukraine, qui interroge un modèle Qwen hébergé sur Hugging Face pour générer à la volée les commandes de collecte et d'exfiltration, puis les exécute aveuglément. C'est, selon Google, la première observation d'un logiciel malveillant interrogeant un LLM en opération réelle. La signature statique, pilier de l'antivirus classique, ne voit plus un fichier qui change chaque heure.
Et le deepfake, désormais banal #
Le cas Arup reste l'étalon : en février 2024, un employé de la branche de Hong Kong effectue 15 virements pour 25 millions de dollars après une visioconférence où tous les participants, directeur financier compris, étaient des deepfakes. L'employé avait trouvé le courriel initial suspect ; la vidéo l'a convaincu. En France, la « fraude au président » se fait désormais avec la voix clonée du dirigeant, et les cas de PME touchées se multiplient dans la presse spécialisée. Le DBIR 2026 de Verizon attribue 62 % des violations au facteur humain, et compte le rançongiciel dans 48 % des violations, contre 44 % l'année précédente ; l'IA y apparaît dans 15 % des techniques observées, surtout pour accélérer et massifier l'existant, l'hameçonnage en tête.
Cette semaine : deux modèles franchissent le seuil « critique » #
Le 1er septembre 2026, Anthropic publie Claude Fable 5.1 et Claude Mythos 5.1 : le même modèle, avec deux niveaux de garde-fous. Fable, grand public, « peut désormais servir à découvrir des vulnérabilités logicielles, mais pas à développer des exploits » ; Mythos, réservé à des défenseurs vérifiés d'organisations américaines, lève ces limites. Le 3 septembre, OpenAI lance GPT-6 Astra, premier modèle à franchir son seuil interne « critique » en cybersécurité : capable, selon l'éditeur, de « trouver des failles inconnues et de développer des moyens de les exploiter sur de nombreux systèmes bien protégés sans qu'une personne guide chaque étape ». Le président d'OpenAI parle d'« ère de l'AGI ». Les deux éditeurs font la même chose : ils retiennent la version la plus capable et la distribuent à des défenseurs sous contrôle. Ce n'est pas un détail marketing, c'est l'aveu que la capacité existe.
Ce que ça change, concrètement, pour une PME #
- La vitesse. Un correctif publié le matin peut être exploité le soir. « On fera les mises à jour le mois prochain » n'est plus une politique, c'est une fenêtre ouverte. Notre réponse : voir puis décider, chaque semaine, outillé, et une veille CVE quotidienne.
- Le volume. Un opérateur seul mène dix-sept campagnes en parallèle. Personne n'est trop petit pour être ciblé, parce que cibler ne coûte plus rien. Un serveur exposé avec un mot de passe est trouvé, pas cherché.
- Le contournement de l'humain. Le deepfake vise la confiance, pas la technique. Une règle simple : aucun virement, aucun changement d'accès sur une demande orale ou vidéo sans rappel sur un numéro connu. Écrivez-la, affichez-la.
- La détection devient obligatoire. Un logiciel malveillant qui se réécrit ne se bloque pas par signature. Il se repère par ce qu'il fait : une clé SSH ajoutée, une connexion depuis une adresse bannie, un processus inhabituel. C'est le travail d'un SIEM ; nous racontons le nôtre le 21 septembre.
- Les mêmes outils servent à défendre. Les modèles qui trouvent les failles trouvent aussi les vôtres avant les autres, à condition de s'en servir. Et le cadre que l'État attend désormais des entreprises existe déjà : nous expliquons mardi le référentiel ReCyF de l'ANSSI, et par où commencer.
Rien de ce qui précède ne demande une nouvelle technologie de défense. Tout demande que les fondamentaux soient réellement en place, et vérifiés : accès nominatifs avec second facteur, sauvegardes hors d'atteinte, correctifs appliqués en jours, journaux centralisés, procédure écrite. C'est précisément le contenu de notre infogérance, et la raison pour laquelle nous en faisons plus que le standard régional. Si votre prestataire actuel n'a pas encore lu ces rapports, parlons-en.
Sources #
- Anthropic, Detecting and countering misuse of AI: August 2025 (27 août 2025)
- Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign (novembre 2025) ; MITRE ATT&CK, campagne C0062
- Check Point, HexStrike-AI: when LLMs meet zero-day exploitation (septembre 2025) ; The Hacker News, Villager hits 11,000 PyPI downloads
- Google Threat Intelligence Group via The Hacker News, PROMPTFLUX and PROMPTSTEAL (novembre 2025)
- CNN, Arup revealed as victim of $25 million deepfake scam (mai 2024)
- Verizon, 2026 Data Breach Investigations Report
- ANSSI / CERT-FR, Panorama de la cybermenace 2025 (11 mars 2026)
- Anthropic, Introducing Claude Fable 5.1 and Claude Mythos 5.1 (1er septembre 2026) ; NBC News, OpenAI debuts GPT-6 Astra (3 septembre 2026)