Sommaire (6 sections)
Un prospect nous a posé la question sans détour : « Vous êtes plus chers que l'agence d'à côté pour héberger le même site, pourquoi ? ». La réponse honnête tient en un article. Pas parce que l'agence d'à côté travaille mal : le standard de marché de l'hébergement et de l'infogérance pour les PME est ce qu'il est, et il a été fixé à une époque où les attaquants n'étaient pas des agents. Voici les chiffres, les précédents locaux, et ligne par ligne ce que nous faisons différemment.
Où en sont vraiment les PME françaises #
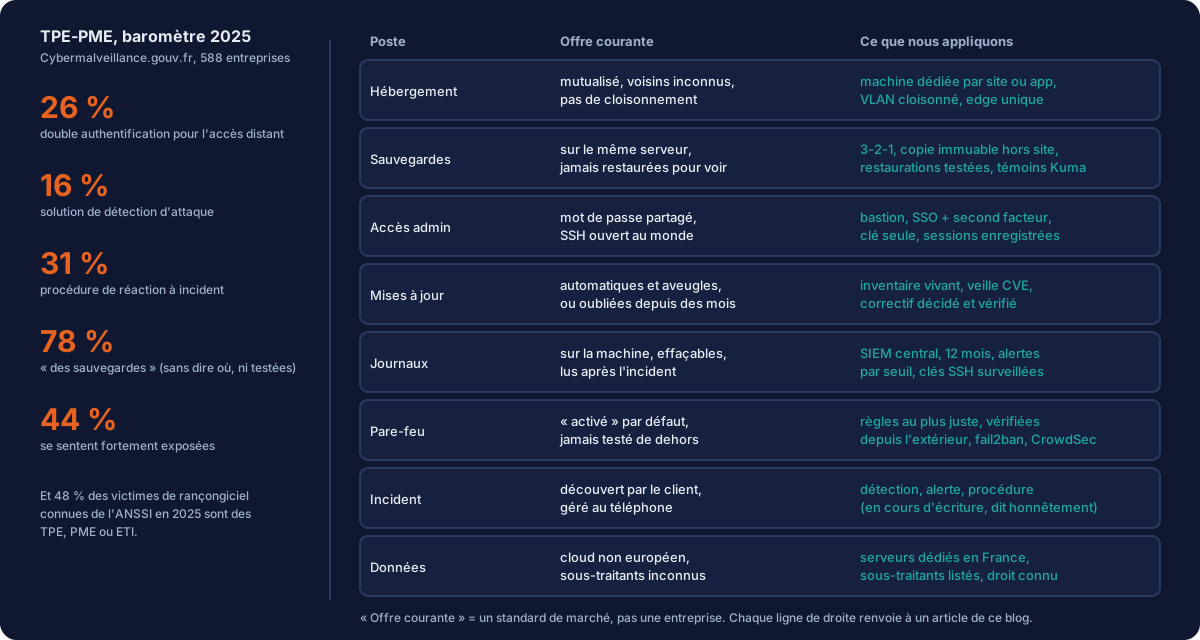
Le baromètre 2025 de Cybermalveillance.gouv.fr, mené par OpinionWay auprès de 588 entreprises de moins de 250 salariés, est sans appel. 26 % utilisent une double authentification pour se connecter à distance au réseau de l'entreprise. 16 % disposent d'une solution de détection d'attaque. 31 % ont une procédure de réaction en cas d'incident, près de la moitié reconnaissent ne pas être préparées. 78 % déclarent « des sauvegardes », sans que l'on sache où elles sont ni si elles ont jamais été restaurées. Et pourtant 44 % se sentent fortement exposées : la conscience est là, l'outillage non. Côté ANSSI, le Panorama 2025 place les TPE, PME et ETI en première catégorie de victimes de rançongiciel, avec près de la moitié des compromissions connues de l'agence.
L'Alsace n'est pas épargnée, elle est documentée #
- 14 février 2020, Région Grand Est. Un rançongiciel paralyse les postes de 7 500 agents en Lorraine, en Champagne-Ardenne et à Strasbourg, pendant plus d'une semaine.
- Septembre 2022, Collectivité européenne d'Alsace. Un compte légitime détourné début septembre, un chargeur malveillant, puis Cobalt Strike pour cartographier le réseau. Détecté le 29 septembre au moment du déploiement de l'outil d'attaque, selon le RSSI : une centaine de machines sur 6 500, cinq jours d'arrêt informatique décidés pour investiguer. Ce qui a sauvé la collectivité : la détection, exactement ce que 84 % des PME n'ont pas.
- Nuit du 6 au 7 septembre 2023, Strasbourg. La Fondation Vincent de Paul, une trentaine d'établissements de santé, de petite enfance et d'accueil de personnes âgées, voit son système d'information mis hors service ; les urgences strasbourgeoises absorbent le report.
- Mars 2025. « Strasbourg est attaquée toutes les semaines », résume la vice-présidente au numérique de la Ville, hameçonnage et dénis de service compris. Le même article note qu'en sept conseils municipaux, plus d'une centaine d'heures de débats, moins de dix minutes ont porté sur la cybersécurité.
Ces organisations ont des services informatiques, des budgets et des prestataires. Une PME de vingt personnes avec un site vitrine, un outil métier et une boîte mail chez un hébergeur mutualisé n'a rien de tout ça, et elle est sur la même carte, à la même distance des mêmes attaquants.
Ligne par ligne : ce que nous faisons de plus #
- Une machine par site ou application, cloisonnée. Pas d'hébergement mutualisé où le voisin compromis devient votre problème : chaque client vit dans sa machine, sur un réseau cloisonné derrière un point d'entrée unique, sur des serveurs dédiés en France.
- Sauvegardes hors d'atteinte. Règle 3-2-1 avec copie immuable sur un serveur de sauvegarde séparé, restaurations testées, et des sondes qui vérifient chaque nuit que la sauvegarde a bien eu lieu. Un rançongiciel qui chiffre le serveur ne chiffre pas la copie.
- Accès administrateur par un bastion. Comptes nominatifs, SSO avec second facteur, clé uniquement, et chaque session enregistrée et rejouable. Plus aucune machine n'accepte de mot de passe. Nous racontons cette migration le 18 septembre, et le passage d'un client SSH en cloud à une console auto-hébergée le 16.
- Correctifs décidés, pas subis. Un inventaire vivant de toutes les versions, une veille CVE quotidienne, et un patching hebdomadaire regardé, le jour même pour une faille critique exposée. Parce que la fenêtre d'exploitation se compte en heures.
- Journaux centralisés et détection. Un SIEM qui garde douze mois d'événements hors des machines, surveille en temps réel les clés SSH de tout le parc et alerte au-dessus d'un seuil. C'est ce qui a sauvé la Collectivité européenne d'Alsace, et ce que 84 % des PME n'ont pas. Article complet le 21 septembre.
- Pare-feu vérifié de l'extérieur. Pas « activé dans l'interface » : testé depuis une machine tierce, avec fail2ban et CrowdSec devant les services exposés.
- Auto-audit et référentiels. Les 42 mesures d'hygiène de l'ANSSI passées sur notre propre infrastructure, sans complaisance, et une lecture des 20 objectifs du référentiel NIS2, publiée le 23 septembre.
Pourquoi, si personne ne l'exige ? #
Trois raisons, dans l'ordre. La menace a changé de vitesse : ce que nous décrivons dans nos deux articles sur l'IA offensive n'attend pas que les PME rattrapent le standard. La réglementation arrive : NIS2 fera de nos clients concernés des entités qui doivent répondre de leurs prestataires, et nous voulons être la réponse, pas le problème. Et c'est notre métier : un hébergeur qui perd les données d'un client n'a pas de deuxième chance, quelle que soit la clause du contrat.
Ce que ça coûte, honnêtement #
Ce n'est pas l'hébergement le moins cher de la région, et ça ne le sera jamais : une machine dédiée coûte plus qu'un dossier sur un serveur partagé, et une infogérance qui regarde coûte plus qu'un script qui met à jour la nuit. Mais l'essentiel de la différence n'est pas du matériel, c'est de la doctrine et de l'outillage, et l'outillage est mutualisé sur tout le parc : le bastion, le SIEM, la veille, les sauvegardes servent tous les clients à la fois. Concrètement, l'écart avec une offre courante se mesure en dizaines d'euros par mois pour un site, pas en centaines. Rapporté aux cinq jours d'arrêt d'une collectivité ou à la nuit d'un groupe hospitalier, la question du prix change de nature.
Si vous voulez comparer point par point ce que votre prestataire actuel met en face de chaque ligne du tableau ci-dessus, nous le faisons volontiers, sans engagement, avec les preuves de notre côté : c'est le contenu de notre infogérance et de notre hébergement souverain. Parlons-en.
Sources #
- Cybermalveillance.gouv.fr / OpinionWay, Baromètre de la maturité cyber des TPE-PME 2025 (octobre 2025)
- ANSSI / CERT-FR, Panorama de la cybermenace 2025 (11 mars 2026)
- Le Monde Informatique, La Région Grand-Est embourbée dans une cyberattaque (février 2020)
- LeMagIT, Cyberattaque contre la Collectivité européenne d'Alsace : le CISO raconte (2022)
- L'Informaticien, En Alsace, une attaque d'envergure paralyse un groupe hospitalier (septembre 2023) ; Rue89 Strasbourg, suites de la cyberattaque du GHSV
- Rue89 Strasbourg, « Strasbourg est attaquée toutes les semaines » (2 mars 2025)
- Verizon, 2026 Data Breach Investigations Report