Inhalt (6 Abschnitte)
Ein Interessent hat uns ohne Umschweife gefragt: „Sie sind teurer als die Agentur nebenan, um dieselbe Website zu hosten. Warum?“ Die ehrliche Antwort passt in einen Artikel. Nicht weil die Agentur nebenan schlecht arbeitet: Der Marktstandard bei Hosting und Managed Services für KMU ist, wie er ist, und er wurde zu einer Zeit festgelegt, als die Angreifer noch keine Agenten waren. Hier sind die Zahlen, die lokalen Präzedenzfälle und Zeile für Zeile, was wir anders machen.
Wo die französischen KMU wirklich stehen #
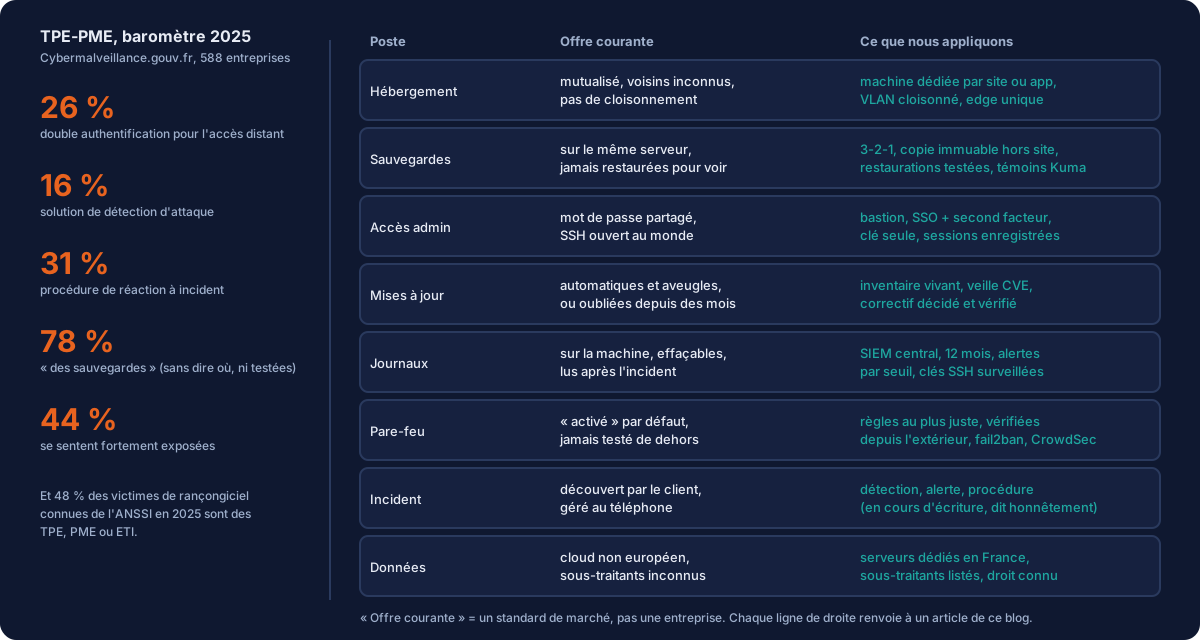
Das Barometer 2025 von Cybermalveillance.gouv.fr (Cybermalveillance.gouv.fr ist die staatliche französische Plattform für Opferhilfe bei Cyberangriffen), durchgeführt von OpinionWay bei 588 Unternehmen mit weniger als 250 Beschäftigten, ist eindeutig. 26 % nutzen eine Zwei-Faktor-Authentifizierung, um sich aus der Ferne mit dem Firmennetz zu verbinden. 16 % verfügen über eine Angriffserkennung. 31 % haben ein Reaktionsverfahren für den Fall eines Vorfalls, fast die Hälfte räumt ein, nicht vorbereitet zu sein. 78 % geben an, „Backups“ zu haben, ohne dass bekannt wäre, wo sie liegen oder ob sie jemals wiederhergestellt wurden. Und trotzdem fühlen sich 44 % stark gefährdet: Das Bewusstsein ist da, die Werkzeuge nicht. Bei der ANSSI, der französischen Cybersicherheitsbehörde, stuft das Panorama 2025 Kleinst-, kleine und mittlere Unternehmen sowie mittelgroße Unternehmen als wichtigste Opfergruppe von Ransomware ein, mit fast der Hälfte der der Behörde bekannten Kompromittierungen.
Das Elsass bleibt nicht verschont, es ist dokumentiert #
- 14. Februar 2020, Region Grand Est. Eine Ransomware legt die Arbeitsplätze von 7.500 Bediensteten in Lothringen, in Champagne-Ardenne und in Straßburg lahm, für mehr als eine Woche.
- September 2022, Europäische Gebietskörperschaft Elsass. Ein legitimes Konto, Anfang September gekapert, ein bösartiger Loader, dann Cobalt Strike, um das Netzwerk zu kartieren. Entdeckt am 29. September beim Ausrollen des Angriffswerkzeugs, so der CISO: rund hundert Maschinen von 6.500, fünf Tage IT-Stillstand, zur Untersuchung beschlossen. Was die Gebietskörperschaft gerettet hat: die Erkennung, genau das, was 84 % der KMU nicht haben.
- Nacht vom 6. auf den 7. September 2023, Straßburg. Die Fondation Vincent de Paul, rund dreißig Einrichtungen für Gesundheit, Kleinkindbetreuung und Seniorenpflege, sieht ihr Informationssystem außer Betrieb gesetzt; die Straßburger Notaufnahmen fangen die zusätzlichen Fälle auf.
- März 2025. „Straßburg wird jede Woche angegriffen“, fasst die für Informationstechnik zuständige Vizepräsidentin der Stadt zusammen, Phishing und Denial-of-Service eingeschlossen. Derselbe Artikel stellt fest, dass sich in sieben Gemeinderatssitzungen, mehr als hundert Stunden Debatte, weniger als zehn Minuten um Cybersicherheit drehten.
Diese Organisationen haben IT-Abteilungen, Budgets und Dienstleister. Ein KMU mit zwanzig Personen, einer Unternehmenswebsite, einer Geschäftsanwendung und einem Postfach bei einem Shared-Hosting-Anbieter hat nichts davon, und es liegt auf derselben Landkarte, in derselben Entfernung zu denselben Angreifern.
Zeile für Zeile: was wir zusätzlich tun #
- Eine Maschine pro Website oder Anwendung, abgeschottet. Kein Shared Hosting, bei dem der kompromittierte Nachbar zu Ihrem Problem wird: Jeder Kunde lebt in seiner eigenen Maschine, in einem abgeschotteten Netz hinter einem einzigen Zugangspunkt, auf dedizierten Servern in Frankreich.
- Unerreichbare Backups. 3-2-1-Regel mit unveränderlicher Kopie auf einem separaten Backup-Server, getestete Wiederherstellungen und Sonden, die jede Nacht prüfen, ob das Backup tatsächlich gelaufen ist. Eine Ransomware, die den Server verschlüsselt, verschlüsselt nicht die Kopie.
- Administratorzugang über einen Bastion. Personenbezogene Konten, SSO mit zweitem Faktor, nur Schlüssel, und jede Sitzung wird aufgezeichnet und lässt sich abspielen. Keine Maschine akzeptiert mehr ein Passwort. Über diese Migration berichten wir am 18. September, über den Wechsel von einem Cloud-SSH-Client zu einer selbst gehosteten Konsole am 16.
- Patches bewusst beschlossen, nicht erlitten. Ein lebendiges Inventar aller Versionen, eine tägliche CVE-Überwachung und ein wöchentliches, beaufsichtigtes Patchen, am selben Tag bei einer kritischen, exponierten Schwachstelle. Denn das Zeitfenster für die Ausnutzung wird in Stunden gemessen.
- Zentralisierte Protokolle und Erkennung. Ein SIEM, das zwölf Monate an Ereignissen außerhalb der Maschinen aufbewahrt, die SSH-Schlüssel der gesamten Serverflotte in Echtzeit überwacht und oberhalb einer Schwelle alarmiert. Das hat die Europäische Gebietskörperschaft Elsass gerettet, und das haben 84 % der KMU nicht. Vollständiger Artikel am 21. September.
- Von außen geprüfte Firewall. Nicht „in der Oberfläche aktiviert“, sondern von einer fremden Maschine aus getestet, mit fail2ban und CrowdSec vor den exponierten Diensten.
- Selbstaudit und Referenzrahmen. Die 42 Hygienemaßnahmen der ANSSI, ohne Nachsicht auf unsere eigene Infrastruktur angewendet, und eine Auswertung der 20 Ziele des NIS2-Referenzrahmens, veröffentlicht am 23. September.
Warum, wenn es niemand verlangt? #
Drei Gründe, in dieser Reihenfolge. Die Bedrohung hat ihr Tempo geändert: Was wir in unseren beiden Artikeln über offensive KI beschreiben, wartet nicht, bis die KMU den Standard eingeholt haben. Die Regulierung kommt: NIS2 macht unsere betroffenen Kunden zu Einrichtungen, die für ihre Dienstleister einstehen müssen, und wir wollen die Antwort sein, nicht das Problem. Und es ist unser Handwerk: Ein Hoster, der die Daten eines Kunden verliert, bekommt keine zweite Chance, egal was im Vertrag steht.
Was es kostet, ehrlich gesagt #
Es ist nicht das günstigste Hosting der Region und wird es nie sein: Eine eigene Maschine kostet mehr als ein Ordner auf einem geteilten Server, und Managed Services, bei denen jemand hinsieht, kosten mehr als ein Skript, das nachts Updates einspielt. Der größte Teil des Unterschieds ist aber keine Hardware, sondern Vorgehensweise und Werkzeuge, und die Werkzeuge werden über die gesamte Serverflotte geteilt: Bastion, SIEM, Überwachung und Backups dienen allen Kunden zugleich. Konkret beträgt der Abstand zu einem üblichen Angebot einige Dutzend Euro im Monat für eine Website, nicht einige Hundert. Gemessen an fünf Tagen Stillstand einer Gebietskörperschaft oder der Nacht einer Klinikgruppe bekommt die Preisfrage einen anderen Charakter.
Wenn Sie Punkt für Punkt vergleichen möchten, was Ihr aktueller Dienstleister jeder Zeile der obigen Tabelle entgegensetzt, machen wir das gern, unverbindlich, mit den Nachweisen auf unserer Seite: Das ist der Inhalt unserer Managed Services und unseres souveränen Hostings. Sprechen wir darüber.
Quellen #
- Cybermalveillance.gouv.fr / OpinionWay, Baromètre de la maturité cyber des TPE-PME 2025 (Barometer zur Cyber-Reife kleiner und mittlerer Unternehmen 2025, Oktober 2025)
- ANSSI / CERT-FR, Panorama de la cybermenace 2025 (Lagebild der Cyberbedrohung 2025, 11. März 2026)
- Le Monde Informatique, La Région Grand-Est embourbée dans une cyberattaque (Die Region Grand Est steckt in einem Cyberangriff fest, Februar 2020)
- LeMagIT, Cyberattaque contre la Collectivité européenne d'Alsace : le CISO raconte (Cyberangriff auf die Europäische Gebietskörperschaft Elsass: der CISO berichtet, 2022)
- L'Informaticien, En Alsace, une attaque d'envergure paralyse un groupe hospitalier (Im Elsass legt ein großer Angriff eine Klinikgruppe lahm, September 2023); Rue89 Strasbourg, Folgen des Cyberangriffs auf den GHSV
- Rue89 Strasbourg, „Straßburg wird jede Woche angegriffen“ (2. März 2025)
- Verizon, 2026 Data Breach Investigations Report