Inhalt (6 Abschnitte)
Aufmerksamen Lesern dieses Blogs mag sich die Frage stellen: Warum leistet sich eine Firma mit einer Handvoll Mitarbeitern in Straßburg einen Bastion, der jede Sitzung aufzeichnet, ein SIEM auf 38 Maschinen, unveränderliche Backups, ein bewusst entschiedenes statt automatisches Patching und ein Selbstaudit anhand der 42 Maßnahmen der ANSSI, der französischen Cybersicherheitsbehörde? Kein Gesetz schreibt uns das vor. Die Antwort passt in drei Buchstaben und eine Ziffer: NIS2. Dieser Artikel erklärt, was die Richtlinie verlangt, wo Frankreich im Herbst 2026 steht und warum ein Dienstleister, der ihr nicht unterliegt, gut daran tut, sich so zu verhalten, als ob er es täte.
NIS2 auf einer Seite #
Die Richtlinie (EU) 2022/2555, kurz NIS2, wurde am 14. Dezember 2022 verabschiedet und musste von jedem Mitgliedstaat bis zum 17. Oktober 2024 umgesetzt werden. Sie ersetzt die erste NIS-Richtlinie von 2016, die in Frankreich nur einige Hundert Betreiber wesentlicher Dienste betraf. NIS2 spielt in einer anderen Größenordnung: 18 Sektoren (11 „mit hoher Kritikalität“ wie Energie, Gesundheit, Verkehr, Bankwesen, Wasser, IT-Infrastruktur und die Verwaltung von IKT-Diensten zwischen Unternehmen; 7 „sonstige kritische Sektoren“ wie verarbeitendes Gewerbe, Lebensmittel, Post- und Kurierdienste, Forschung und Anbieter von Online-Diensten) und zwei Kategorien von Einrichtungen: wesentliche Einrichtungen und wichtige Einrichtungen, die sich im Wesentlichen durch die Größe und die Kritikalität des Sektors unterscheiden. Die Eintrittsschwelle ist die des mittleren Unternehmens: Ab 50 Beschäftigten oder 10 Millionen Euro Umsatz oder Bilanzsumme in einem aufgeführten Sektor ist man betroffen, abgesehen von Ausnahmen, die unabhängig von der Größe gelten (DNS-Anbieter, Registries für Domainnamen, Vertrauensdienste, Telekommunikationsbetreiber). In Frankreich schätzt die ANSSI die Zahl der betroffenen Einrichtungen auf rund 15.000, gegenüber einigen Hundert unter NIS1.
Die Pflichten stehen in drei Artikeln. Artikel 20 nimmt die Leitungsorgane in die Verantwortung: Sie billigen die Maßnahmen, überwachen ihre Umsetzung und müssen an Schulungen teilnehmen. Artikel 21 schreibt zehn Gruppen von Risikomanagementmaßnahmen vor: Konzepte für Risikoanalyse und Sicherheit, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs und Backup-Management, Sicherheit der Lieferkette, Sicherheit bei Erwerb und Wartung von Systemen (einschließlich des Umgangs mit Schwachstellen), Bewertung der Wirksamkeit der Maßnahmen, Cyberhygiene und Schulungen, Kryptografie, Sicherheit des Personals und Zugriffskontrolle, Multi-Faktor-Authentifizierung und gesicherte Kommunikation. Artikel 23 schreibt die Meldung erheblicher Sicherheitsvorfälle vor: eine Frühwarnung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden, einen Abschlussbericht innerhalb eines Monats. Die Verwaltungssanktionen reichen bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes für eine wesentliche Einrichtung, 7 Millionen oder 1,4 % für eine wichtige Einrichtung.
Wo Frankreich im Herbst 2026 steht #
Rechtlich gesehen nirgends, und das ist ein Problem. Der Gesetzentwurf „relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité“ (über die Resilienz kritischer Infrastrukturen und die Stärkung der Cybersicherheit), der NIS2, die Richtlinie über die Resilienz kritischer Einrichtungen und die DORA-Verordnung in einem Zug umsetzt, wurde am 15. Oktober 2024 im Ministerrat vorgelegt und am 12. März 2025 vom Senat in erster Lesung angenommen. Die Nationalversammlung schloss ihre Prüfung im Sonderausschuss im September 2025 ab, danach stand der Text nicht mehr auf der Tagesordnung, zwischen Regierungsinstabilität und inhaltlichem Dissens, insbesondere über Bestimmungen zu den Nachrichtendiensten, die die Abgeordneten nicht an den Text angehängt sehen wollten. Ergebnis: Am 8. Juli 2026 hat die Europäische Kommission Frankreich vor dem Gerichtshof der Europäischen Union verklagt (zusammen mit Irland, Spanien und den Niederlanden), nach einem Aufforderungsschreiben im November 2024 und einer mit Gründen versehenen Stellungnahme im Mai 2025. Sie fordert einen Pauschalbetrag und ein tägliches Zwangsgeld, solange das Gesetz nicht verkündet ist. Die Beratung im Plenum ist für September 2026 angekündigt. Während wir dies schreiben, ist also keine französische Einrichtung im strengen Sinne an NIS2 gebunden.
Sanfytech unterliegt NIS2 nicht. Warum also? #
Sagen wir es klar, um jedes Marketing-Missverständnis zu vermeiden: Wir liegen weit unter den Schwellenwerten. Ein Unternehmen unserer Größe ist weder eine wesentliche noch eine wichtige Einrichtung, auch nicht in den Sektoren IT-Infrastruktur oder verwaltete IKT-Dienste, in denen wir tätig sind. Drei Gründe bringen uns dennoch dazu, unsere Infrastruktur so aufzubauen, als wären wir es.
- Die Lieferkette reicht bis zu uns. Artikel 21 verpflichtet jede betroffene Einrichtung, die Sicherheit ihrer direkten Lieferanten im Griff zu haben, und das dritte Ziel des ReCyF, „Beherrschung des Ökosystems“, macht daraus eine überprüfbare Pflicht. Eine Einrichtung mit 60 Mitarbeitern in der Lebensmittelbranche, eine Kommune, eine Gesundheitseinrichtung, ein Industriebetrieb: An dem Tag, an dem einer von ihnen uns seine Website, seine Geschäftsanwendung oder sein Hosting anvertraut, muss er für uns geradestehen können. Er wird uns präzise Fragen stellen, und „Vertrauen Sie uns“ wird keine annehmbare Antwort sein. Wir haben die Antworten lieber samt Nachweisen parat, bevor man uns danach fragt.
- Angreifer haben die Richtlinie nicht gelesen. Eine Ransomware prüft nicht Ihre Mitarbeiterzahl. Die Maßnahmen nach Artikel 21 sind keine willkürliche regulatorische Liste, sondern das Konzentrat dessen, woran gängige Angriffe scheitern: kontrollierte Administratorzugänge, eingespielte Sicherheitsupdates, unerreichbare Backups, Erkennung. Unsere Analyse eines Hardwareausfalls und unser als Spam-Relay missbrauchtes Formular hatten nichts mit NIS2 zu tun; es waren genau dieselben Bausteine, die uns erlaubt haben, zu verstehen und zu beheben.
- Die formalen Anforderungen kommen früher oder später immer. Gütesiegel wie ExpertCyber (französisches Gütesiegel für Cybersicherheitsdienstleister), Fragebögen von Cyberversicherern, Sicherheitsklauseln in Verträgen, DSGVO Artikel 32: Alle laufen auf dieselben Ziele hinaus wie der ReCyF. Einmal sauber aufbauen und unterwegs dokumentieren kostet weniger, als alles unter dem Druck einer Ausschreibung oder eines Vorfalls zu rekonstruieren.
Unsere Bausteine im Abgleich mit den 20 Zielen #
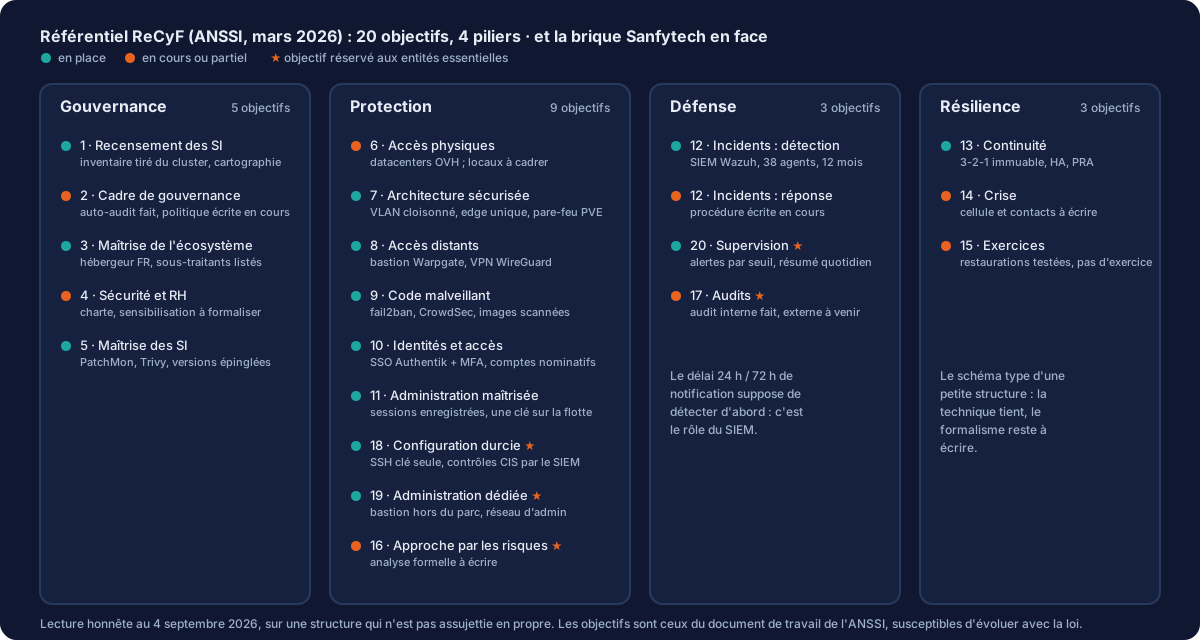
Die Tabelle oben sagt das Wesentliche, aber einige Zuordnungen verdienen eine Erläuterung, weil sie Entscheidungen erklären, die für sich genommen übertrieben wirken könnten.
- Fernzugriffe und Administration (Ziele 8, 11, 19). Der Referenzrahmen verlangt personenbezogene, protokollierte Administratorzugänge von dedizierten Ressourcen aus, mit starker Authentifizierung. Das ist Wort für Wort, was unser Warpgate-Bastion leistet: eine einzige Tür, außerhalb der Flotte, die sie administriert, SSO und zweiter Faktor, jede Sitzung aufgezeichnet und abspielbar, ein einziger Schlüssel auf der Flotte statt drei. Ziel 19 ist den wesentlichen Einrichtungen vorbehalten; wir haben es trotzdem umgesetzt, weil es eine VM kostet.
- Erkennung, Reaktion, Überwachung (Ziele 12 und 20). Einen Vorfall innerhalb von 24 Stunden zu melden setzt voraus, dass man ihn erkannt hat. Ohne zentrale Protokollierung erfährt eine Einrichtung vom Einbruch durch die Lösegeldforderung. Unser Wazuh-SIEM bewahrt zwölf Monate Alarme außerhalb der Maschinen auf, die sie erzeugen, überwacht die SSH-Schlüssel in Echtzeit und kann sagen, wann eine gesperrte Adresse am Ende doch hereingekommen ist. Der Teil Reaktion (schriftliches Verfahren, wer wen anruft, Sicherung von Beweisen) ist in Arbeit: Das ist der wichtigste orange Punkt in unserer Tabelle.
- Aufrechterhaltung der Sicherheit (Ziele 5 und 9). Schwachstellenmanagement und Sicherheitsupdates: PatchMon, um den Zustand der Flotte zu sehen und zu entscheiden, Trivy für die Container-Images, fail2ban und CrowdSec zur Abwehr am Rand und überall festgelegte Versionen.
- Kontinuität und Backups (Ziel 13). Artikel 21 nennt das Backup-Management und die Wiederherstellung ausdrücklich. Unsere 3-2-1-Regel mit unveränderlicher Kopie, der Notfall-Wiederherstellungsplan und die Hochverfügbarkeit mit Proxmox sind die Umsetzung davon. Die Wiederherstellungen sind getestet; eine vollständige Krisenübung dagegen noch nicht, daher das Orange bei den Zielen 14 und 15.
- Beherrschung des Ökosystems (Ziel 3). Wir können sagen, wo die Daten gehostet werden (in Frankreich, auf dedizierten Servern, die wir administrieren), wer unsere Unterauftragnehmer sind und nach welchem Recht sie arbeiten. Unser Artikel zum Cloud Act erklärt, warum diese Frage für eine Einrichtung, die selbst dafür geradestehen muss, nicht theoretisch ist.
Wenn Sie betroffen sind: die Fragen an Ihren Dienstleister #
Überschreitet Ihre Organisation die Schwellenwerte in einem aufgeführten Sektor, werden Ihr Hoster, Ihr Managed-Services-Anbieter und der Entwickler Ihrer Geschäftsanwendung zu Gliedern Ihrer Compliance. Diese Fragen empfehlen wir Ihnen, und so würden wir sie beantworten.
- Wer kann sich an meinen Servern anmelden, und können Sie mir das nachweisen? Eine annehmbare Antwort umfasst personenbezogene Konten, starke Authentifizierung und die Möglichkeit, eine Administrationssitzung abzuspielen. Ein geteilter Schlüssel in einem Passwortmanager ist keine Antwort.
- Wie erfahren Sie, dass mich ein Vorfall betrifft, und wie schnell benachrichtigen Sie mich? Ihre 24 Stunden beginnen, wenn Sie davon Kenntnis erlangen; sie hängen also von der Erkennung durch Ihren Dienstleister und von seiner vertraglichen Meldepflicht ab.
- Wo liegen meine Backups, wer kann sie löschen, wann haben Sie zuletzt eine Wiederherstellung getestet? Die unveränderliche Kopie und das Datum des letzten Tests zählen mehr als jede angezeigte Verfügbarkeitsquote.
- Wie schnell spielen Sie ein kritisches Sicherheitsupdate ein, und wie verfolgen Sie das? Ein lebendiges Inventar der Versionen ist mehr wert als das Versprechen automatischer Updates.
- Wo werden die Daten gehostet und nach welchem Recht? Land, Anbieter, Unterauftragsverarbeiter. Die Antwort muss auf eine Seite passen und Ihrem Verarbeitungsverzeichnis beigefügt werden können.
Was wir daraus mitnehmen #
NIS2 wird oft als weitere Auflage dargestellt. Wir lesen sie anders: Zum ersten Mal beschreibt ein europäischer Text Sektor für Sektor, was eine gewissenhaft administrierte Infrastruktur ist, und gibt Auftraggebern das Recht, Nachweise zu verlangen. Für einen Dienstleister ist das eine Chance: An dem Tag, an dem die Frage „Und wie machen Sie das?“ kommt, wird der Unterschied zwischen denen sichtbar, die gebaut, und denen, die versprochen haben. Dieser Blog ist, Artikel für Artikel, unsere Art, die Frage zu beantworten, bevor man sie uns stellt. Die orange Spalte unserer Tabelle wird in den kommenden Monaten bearbeitet und hier auf dieselbe Weise dokumentiert.
Fällt Ihre Organisation in den Geltungsbereich von NIS2 oder hat einer Ihrer Kunden Ihnen seine Anforderungen weitergegeben, sind unsere Managed Services und unser souveränes Hosting darauf ausgelegt, ihnen mit Nachweisen statt mit Zusagen gerecht zu werden. Sprechen wir darüber.