Inhalt (10 Abschnitte)
- Worum es geht, in zwei Absätzen
- Bin ich betroffen? Drei Fragen
- Die 20 Ziele, ohne Fachjargon
- Governance (1 bis 5): wissen, was man hat und wer entscheidet
- Schutz (6 bis 11): die Türen schließen
- Abwehr (12) und Resilienz (13 bis 15): sehen, reagieren, überleben
- Nur wesentliche Einrichtungen (16 bis 20)
- Womit man anfängt, wenn nichts dazu verpflichtet
- Der realistische Zeitplan
- Quellen
Seit sechs Monaten kursiert ein Kürzel in Geschäftsleitungssitzungen, Versicherungsfragebögen und Ausschreibungen: ReCyF, für Référentiel Cyber France (französischer Cyber-Referenzrahmen). Manche sehen darin eine neue Auflage, andere eine weitere Norm, die meisten wissen nicht, ob sie betroffen sind. Dieser Artikel antwortet der Reihe nach: was er ist, wer ihn anwenden muss (und wer nicht, darunter wir), was seine 20 Ziele enthalten und womit ein KMU anfangen kann, das zu nichts verpflichtet ist.
Worum es geht, in zwei Absätzen #
Der ReCyF wurde am 17. März 2026 von der ANSSI, der französischen Cybersicherheitsbehörde, auf dem Campus Cyber vorgestellt, als „Arbeitsdokument“. Seine Aufgabe: die Pflichten der europäischen NIS2-Richtlinie (Artikel 20 und 21) in konkrete und überprüfbare Sicherheitsziele für die Einrichtungen zu übersetzen, die in Frankreich darunter fallen werden. Da das Umsetzungsgesetz noch immer nicht verkündet ist, hat der Referenzrahmen noch keine Rechtskraft: Er wird den Durchführungsdekreten als Anhang beigefügt. Die Behörde ist aber deutlich: „Man darf mit dem Handeln nicht warten“, und der Text dient bereits als faktischer Maßstab, auch für Versicherer und Auftraggeber.
Aufbau: 20 Ziele, verteilt auf vier Säulen (Governance, Schutz, Abwehr, Resilienz). Die Ziele 1 bis 15 gelten für alle regulierten Einrichtungen; die Ziele 16 bis 20 sind den wesentlichen Einrichtungen vorbehalten, mit einem höheren Anspruchsniveau. Die ANSSI hat einen Grundsatz der Verhältnismäßigkeit verankert: „Der erwartete Aufwand ist an die Reife der Einrichtungen und an die ihnen verfügbaren Ressourcen angepasst.“ Parallel stellt sie ein Werkzeug zum Abgleich mit anderen Referenzrahmen bereit (ISO 27001, RGS, EBIOS RM), die Plattform MonEspaceNIS2 zur Vorregistrierung und Selbstbewertung, und kündigt einen Katalog von Basismaßnahmen namens Cyber Départ für die am wenigsten reifen Einrichtungen an.
Bin ich betroffen? Drei Fragen #
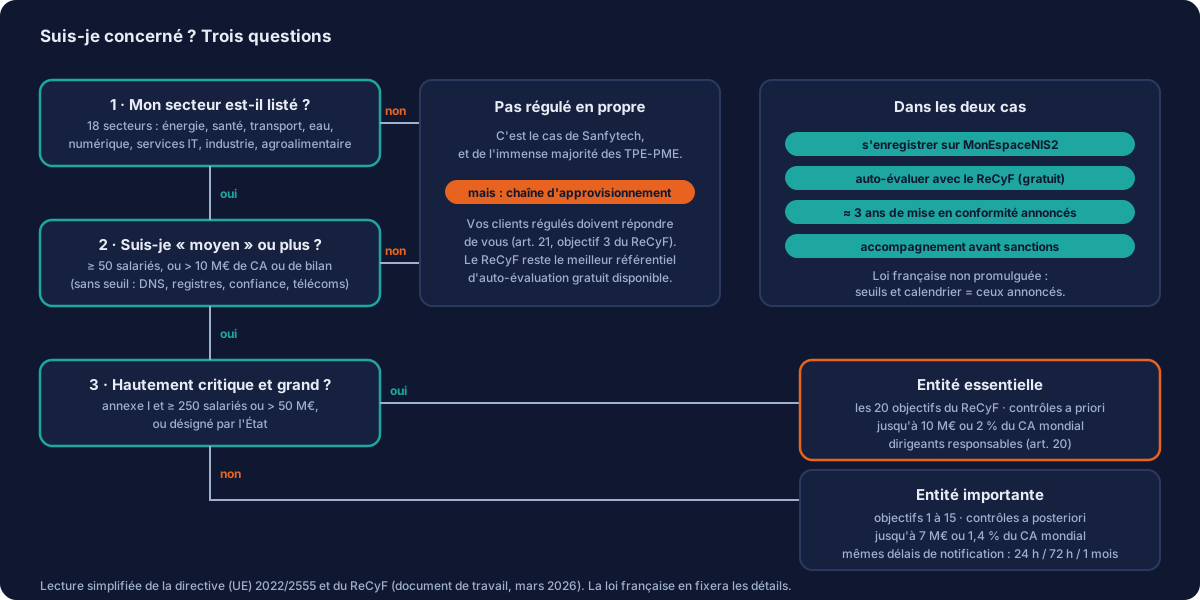
- Ist mein Sektor gelistet? Die Richtlinie erfasst 18 Sektoren: Energie, Verkehr, Bankwesen, Gesundheit, Wasser, IT-Infrastruktur, verwaltete IKT-Dienste, öffentliche Verwaltung, Weltraum, dann Post- und Kurierdienste, Abfallwirtschaft, Chemie, Lebensmittel, verarbeitendes Gewerbe (Medizinprodukte, Elektronik, Maschinen, Fahrzeuge), Anbieter von Online-Diensten und Forschung. Viele Unternehmen stellen fest, dass sie indirekt darunter fallen.
- Bin ich ein mittleres Unternehmen oder größer? Die Eintrittsschwelle ist die der europäischen Empfehlung: 50 Beschäftigte oder 10 Millionen Euro Umsatz oder Bilanzsumme. Darunter ist man nicht reguliert, außer bei einigen Tätigkeiten, die unabhängig von der Größe erfasst sind (DNS-Anbieter, Registries für Domainnamen, Vertrauensdienste, Betreiber elektronischer Kommunikation).
- Bin ich hochkritisch und groß? In den Sektoren von Anhang I ist ein großes Unternehmen (250 Beschäftigte oder 50 Millionen) eine wesentliche Einrichtung: 20 Ziele, Ex-ante-Aufsicht, Sanktionen bis zu 10 Millionen Euro oder 2 % des weltweiten Umsatzes. Die übrigen regulierten Einrichtungen sind wichtige Einrichtungen: Ziele 1 bis 15, Ex-post-Aufsicht, Sanktionen bis zu 7 Millionen oder 1,4 %. Der Staat kann Einrichtungen auch unabhängig von diesen Kriterien benennen.
Die 20 Ziele, ohne Fachjargon #
Governance (1 bis 5): wissen, was man hat und wer entscheidet #
- 1 · Erfassung der Informationssysteme. Ein aktuelles Inventar Ihrer Maschinen, Anwendungen, Konten und Datenflüsse. Ohne es ist nichts anderes überprüfbar.
- 2 · Governance-Rahmen. Eine schriftliche Sicherheitsrichtlinie, ein benannter Verantwortlicher, geschulte und engagierte Führungskräfte: Das ist Artikel 20 der Richtlinie, der die Geschäftsleitung in die Verantwortung nimmt.
- 3 · Beherrschung des Ökosystems. Ihre Dienstleister, Subunternehmer und Cloud-Anbieter gehören zu Ihrer Angriffsfläche: sie kennen, sie bewerten, Sicherheit vertraglich festschreiben.
- 4 · Sicherheit und Personal. Eintritte, Austritte, Berechtigungen, regelmäßige Sensibilisierung.
- 5 · Beherrschung der Systeme. Bekannte Versionen, verfolgte Patches, gesteuerte Obsoleszenz: Das Patch-Management ist der Kern davon.
Schutz (6 bis 11): die Türen schließen #
- 6 · Physischer Zugang zu Räumlichkeiten und Technikräumen.
- 7 · Sichere Architektur. Segmentierung, wirklich aktive Firewalls, kein flaches Netz.
- 8 · Fernzugänge. VPN, zweiter Faktor, verwaltete Endgeräte.
- 9 · Schutz vor Schadcode. Virenschutz, Filterung, gescannte Images, fail2ban und Vergleichbares.
- 10 · Identitäten und Zugänge. Personenbezogene Konten, minimale Rechte, Multi-Faktor-Authentifizierung überall, wo es sensibel ist.
- 11 · Kontrollierte Administration. Getrennte, nachverfolgte Administratorkonten, idealerweise über einen Bastion.
Abwehr (12) und Resilienz (13 bis 15): sehen, reagieren, überleben #
- 12 · Erkennung von und Reaktion auf Vorfälle. Protokollierung, Erkennung, schriftliches Verfahren und die Meldung an die ANSSI binnen 24 Stunden, 72 Stunden und einem Monat. Ohne Erkennung ist keine Meldung möglich: Das ist die Aufgabe eines SIEM.
- 13 · Kontinuität und Wiederherstellung. Unerreichbare Backups, Notfall-Wiederherstellungsplan, getestete Wiederherstellungen.
- 14 · Krisenreaktion. Krisenstab, Kontakte, Kommunikation, Entscheidungen unter Druck.
- 15 · Übungen, Tests und Training. Denn ein Plan, der nie durchgespielt wurde, ist kein Plan.
Nur wesentliche Einrichtungen (16 bis 20) #
16 formalisierter risikobasierter Ansatz, 17 regelmäßige Sicherheitsaudits, 18 gehärtete Konfiguration der Ressourcen, 19 Administration von dedizierten Ressourcen aus (getrennte Administrationsarbeitsplätze und -netze), 20 kontinuierliche Sicherheitsüberwachung. Das sind die teuersten Ziele, und diejenigen, die eine Organisation, die Sicherheit hat, von einer unterscheiden, die sie steuert.
Womit man anfängt, wenn nichts dazu verpflichtet #
Ein KMU mit zwanzig Personen setzt keine zwanzig Ziele in einem Quartal um, und die ANSSI verlangt das auch nicht. Das Barometer 2025 von Cybermalveillance.gouv.fr (der staatlichen französischen Plattform für Opferhilfe bei Cyberangriffen) zeigt, wo die echten Lücken sind: 26 % der kleinen und mittleren Unternehmen haben einen zweiten Faktor für den Fernzugang, 16 % eine Erkennung, 31 % ein Vorfallverfahren. Hier ist die Reihenfolge, die wir empfehlen, nach dem Verhältnis von Aufwand zu Risiko.
- Ziel 1, das Inventar. Ein Tag, eine Tabelle: Maschinen, Anwendungen, Administratorkonten, Dienstleister, wo die Daten liegen. Alles andere ergibt sich daraus, und es ist das erste Dokument, das ein Kunde, ein Versicherer oder die ANSSI verlangen wird.
- Ziel 10, der zweite Faktor. Für E-Mail, Fernzugang, Administrationskonsolen. Das ist die Maßnahme, die die meisten Angriffe für das wenigste Geld stoppt.
- Ziel 13, ein Backup, das eine Ransomware nicht erreichen kann. Offline oder unveränderlich, und eine Wiederherstellung, die einmal pro Quartal getestet wird, mit Zeitmessung.
- Ziel 5, die Patches. Wissen, welche Versionen laufen, und Sicherheitsupdates innerhalb von Tagen einspielen, nicht von Quartalen. Das Zeitfenster für die Ausnutzung wird inzwischen in Stunden gemessen.
- Ziel 12, ein einseitiges Vorfallverfahren. Wen anrufen, was vom Netz trennen, was nicht löschen, wer die Kunden und die CNIL, die französische Datenschutzbehörde, informiert. Ausgehängt, nicht abgeheftet.
Der realistische Zeitplan #
Der Umsetzungstext wird im September 2026 im Plenum der Assemblée nationale (französische Nationalversammlung) erwartet, nachdem am 8. Juli der Gerichtshof der Europäischen Union gegen Frankreich angerufen wurde. Die Dekrete folgen, mit dem ReCyF im Anhang. Die ANSSI hat eine Umsetzungsfrist in der Größenordnung von drei Jahren ab Veröffentlichung der Anforderungen angekündigt, und eine Begleitphase vor den ersten Sanktionen. Mit anderen Worten: Der Horizont ist 2029, aber die Vorregistrierung ist offen, die Selbstbewertung verfügbar, und die fünf obigen Ziele lassen sich in wenigen Monaten umsetzen. Wer sie 2026 erledigt hat, geht den Rest gelassen an; die anderen tun es unter dem Druck eines Kunden oder einer Prüfung.
Inventar, zweiter Faktor, unerreichbares Backup, verfolgte Patches, Vorfallverfahren: Das sind die ersten fünf Bausteine unserer Managed Services, und wir haben sie bei uns selbst angewendet, bevor wir sie angeboten haben. Wenn Sie wissen möchten, wo Sie gegenüber dem ReCyF stehen, mit oder ohne Pflicht, sprechen wir darüber.
Quellen #
- ANSSI, NIS 2 : l'ANSSI poursuit et renforce sa dynamique d'accompagnement (NIS 2: Die ANSSI setzt ihre Begleitmaßnahmen fort und verstärkt sie, 17. März 2026) und Seite zur NIS-2-Richtlinie
- ANSSI, MonEspaceNIS2 und MesServicesCyber
- Le Monde Informatique, L'Anssi publie un référentiel accompagnant la conformité NIS2 (Die ANSSI veröffentlicht einen Referenzrahmen zur NIS2-Compliance, März 2026)
- Richtlinie (EU) 2022/2555 vom 14. Dezember 2022, Text auf EUR-Lex
- Solutions Numériques, NIS2 : Bruxelles traîne la France devant la justice européenne (NIS2: Brüssel bringt Frankreich vor das europäische Gericht, Juli 2026)
- Cybermalveillance.gouv.fr, Baromètre de la maturité cyber des TPE-PME 2025 (Barometer zur Cyber-Reife kleiner und mittlerer Unternehmen 2025)