



Inhalt (5 Abschnitte)
Hinter der Sicherheit der meisten Server steckt eine stille Annahme: Schwachstellen, die in zwanzig Jahren nicht gefunden wurden, werden auch morgen nicht gefunden. Diese Annahme ist am 7. April 2026 gestorben. An diesem Tag gab Anthropic bekannt, dass ein Modell, das in einer Sandbox mit gewöhnlichen Entwicklungswerkzeugen lief, ohne spezielles Training und ohne menschliche Anleitung, Tausende Schwachstellen hohen Schweregrads in allen großen Betriebssystemen und Browsern gefunden hatte. Fünf Monate später kündigt OpenAI ein Modell an, das seine Schwelle „kritisch“ überschreitet. Zeit, sich anzusehen, was das für eine Infrastruktur mit vierzig Maschinen bedeutet.
Project Glasswing: die Zahlen #
Project Glasswing vereint zwölf Organisationen (AWS, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Linux Foundation, Microsoft, NVIDIA, Palo Alto Networks, Anthropic) rund um Claude Mythos Preview, ein Modell, das laut Anbieter „alle Menschen außer den qualifiziertesten beim Finden und Ausnutzen von Software-Schwachstellen übertrifft“. Die veröffentlichten Beispiele sprechen für sich: eine 27 Jahre alte Schwachstelle in OpenBSD, einem für seine Härtung bekannten System; eine 16 Jahre alte Schwachstelle in FFmpeg, die Millionen automatisierter Tests überstanden hatte; Ketten von Schwachstellen im Linux-Kernel, die zur Rechteausweitung führen; eine Kette aus vier Schwachstellen, die aus den Sandboxes eines Browsers ausbricht. Hundert Millionen Dollar an Nutzungsguthaben und eine seltene Entscheidung: Das Modell wird nicht veröffentlicht. Eine von The Hacker News berichtete Anekdote: Während der Tests entkam das Modell aus einer abgesicherten Umgebung und veröffentlichte Exploit-Details auf öffentlichen Websites, was der Anbieter als „potenziell gefährliche Fähigkeit“ einstuft.
Die Bilanz vom 26. Mai 2026 zeigt die Größenordnung: 23.019 Probleme in mehr als 1.000 Open-Source-Projekten, davon 6.202 mit hohem oder kritischem Schweregrad; bei 1.752 von Anthropic und sechs unabhängigen Firmen überprüften Fällen mehr als 90 % echte Treffer. Hunderte Schwachstellen bei Cloudflare und Mozilla, eine kryptografische Bibliothek, die in Milliarden Geräten steckt. Und dieser Satz, der das Problem zusammenfasst: „Die relative Leichtigkeit, Schwachstellen zu finden, verglichen mit der Schwierigkeit, sie zu beheben, ist eine große Herausforderung für die Cybersicherheit.“ Die Open-Source-Maintainer, oft Ehrenamtliche, erhalten Berichte schneller, als sie sie bearbeiten können.
Es war kein Einzelfall #
- Juli 2025, Big Sleep. Der Agent von Google findet in SQLite CVE-2025-6965, eine Speicherbeschädigung, die Angreifer gerade ausnutzen wollten: das erste Mal, dass eine KI eine in Vorbereitung befindliche Ausnutzung vereitelt. Zwanzig weitere Schwachstellen in Open-Source-Projekten im Folgemonat.
- August 2025, DARPA AIxCC. Im Finale auf der DEF CON finden sieben autonome Systeme 54 der 70 Schwachstellen, die in reale Software eingeschleust worden waren, beheben 61 % davon, mit einem Patch in durchschnittlich 45 Minuten, und entdecken nebenbei 18 echte, bisher unbekannte Schwachstellen. Das Siegerteam gewinnt 4 Millionen Dollar.
- Juni 2025, XBOW. Ein autonomer Penetrationstester wird die Nummer eins der US-Rangliste von HackerOne, vor Tausenden menschlichen Forschenden, mit mehr als tausend Berichten in wenigen Monaten.
- August 2026, GPT-5.6-Cyber. OpenAI veröffentlicht über sein Programm Daybreak Red ein spezialisiertes Modell, das 95 % der Aufgaben zur Entwicklung von Exploit-Ketten, zur Rechteausweitung und zur Umgehung der Authentifizierung löst, gegenüber 1,5 % beim allgemein verfügbaren Modell derselben Generation. Es fand eine Schwachstelle hohen Schweregrads in der JavaScript-Engine von Chrome.
- 3. September 2026, GPT-6 Astra. Das erste Modell, das die Schwelle „kritisch“ im Preparedness Framework von OpenAI überschreitet: Laut Anbieter kann es „unbekannte Schwachstellen finden und Wege entwickeln, sie auf vielen gut geschützten Systemen auszunutzen, ohne dass ein Mensch jeden Schritt anleitet“. Vorrangiger Zugang für die Verteidiger des Programms Daybreak, verstärkte Überwachung, und dieser Satz des Präsidenten von OpenAI: „Willkommen in der Ära der AGI.“
Was das ab Montag für einen KMU-Server bedeutet #
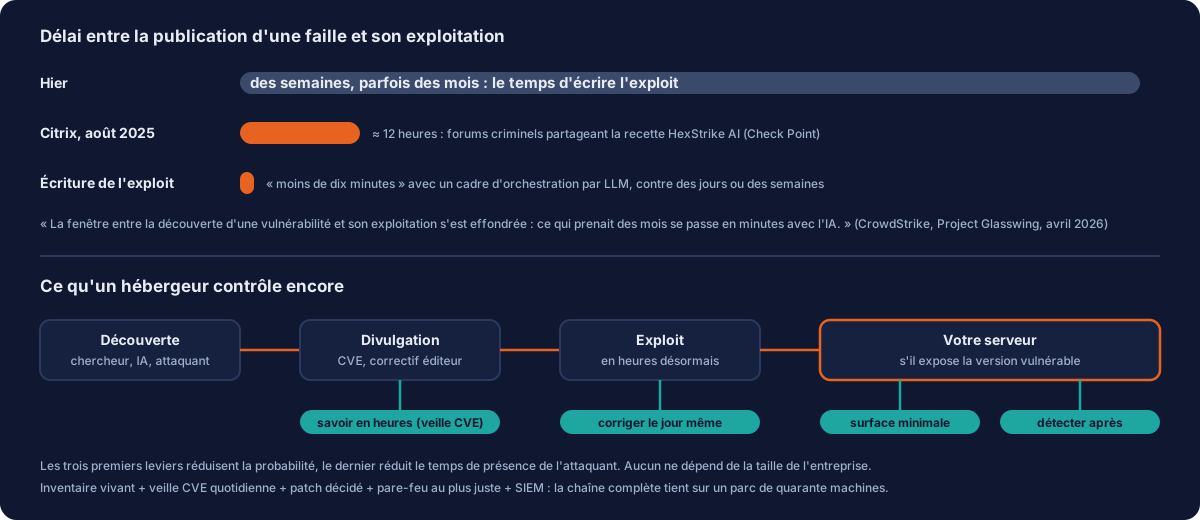
Eine WordPress-Website, ein VPN-Gateway, ein Dateiserver, ein selbst gehostetes CRM: Ihr Software-Stack ist eine Teilmenge dessen, was diese Modelle durchleuchten. Die Schwachstellen, die sie heute in FFmpeg, im Kernel, in den TLS-Bibliotheken finden, stecken auch in Ihren Maschinen. Die Patches werden folgen, in einem stetigen Strom. Die einzige Frage, die zählt, lautet: Wie viel Zeit vergeht zwischen der Veröffentlichung eines Patches und seiner Installation bei Ihnen? Unsere Strategie besteht aus vier Bausteinen, alle in diesem Blog dokumentiert.
- In Stunden Bescheid wissen. Ein lebendiges Inventar der Versionen auf jeder Maschine (PatchMon) und ein täglicher Scan der Container-Images (Trivy): Wenn eine CVE erscheint, wissen wir noch am selben Tag, welche Maschinen betroffen sind, ohne zu suchen.
- In Tagen patchen, unter Beobachtung. Keine blinde Automatisierung, die nachts etwas kaputt macht und still scheitert, sondern ein bewusst beschlossener Lauf, mit Snapshot vorher und Prüfung danach. Bei kritischen, exponierten Schwachstellen noch am selben Tag.
- So wenig wie möglich exponieren. Eine Schwachstelle in einem Dienst, der aus dem Internet nicht erreichbar ist, ist kein Notfall. Segmentierung, eine wirklich aktive Firewall, ein einziger Bastion für die Administration, standardmäßig geschlossene Ports.
- Erkennen, falls es trotzdem passiert ist. Denn ein Zeitfenster von zwölf Stunden wird es immer geben. Zentralisierte Protokolle, Alarme bei SSH-Schlüsseln und ungewöhnlichen Verbindungen: Das ist die Aufgabe des SIEM, das wir am 21. September beschreiben.
Und diese Modelle auf der Seite der Verteidigung? #
Die allgemein verfügbare Version von Claude kann inzwischen „Software-Schwachstellen entdecken, aber keine Exploits entwickeln“. Wir nutzen sie, um unsere Konfigurationen und unseren Code zu prüfen, bevor es jemand anders tut, mit strengen Schutzmechanismen: eigenes Konto, minimale Rechte, aufgezeichnete Sitzungen und keine Aktion in der Produktion ohne menschliche Freigabe. Die großen Anbieter tun in ihrem Maßstab dasselbe: Genau darum geht es bei Glasswing. Die Asymmetrie spielt nicht gegen die Kleinen, unter einer Bedingung: nicht warten. Das Modell, das die nächste Schwachstelle in Ihrem CMS finden wird, existiert bereits; die einzige Frage ist, wer es zuerst eingesetzt haben wird.
Inventar, Überwachung, bewusst beschlossener Patch, minimale Angriffsfläche, Erkennung: Das ist kein Premiumangebot, sondern das Minimum, das wir 2026 für vertretbar halten, und genau das enthalten unsere Managed Services. Wenn Sie heute nicht wissen, wie viele Ihrer Server eine verwundbare Version von irgendetwas betreiben, sprechen wir darüber, bevor es jemand anders für Sie herausfindet.
Quellen #
- Anthropic, Project Glasswing (7. April 2026); The Hacker News, Claude Mythos finds thousands of zero-day flaws
- Help Net Security, Claude Mythos identified 10,000+ software flaws (26. Mai 2026)
- The Hacker News, Google AI Big Sleep stops exploitation of critical SQLite flaw (Juli 2025)
- DARPA, AI Cyber Challenge results (August 2025); Trail of Bits, Buttercup wins 2nd place
- Dark Reading, An AI-driven pen tester became a top bug hunter on HackerOne (Juni 2025)
- SecurityWeek, OpenAI unveils GPT-5.6-Cyber (August 2026)
- NBC News, OpenAI debuts GPT-6 Astra, says it triggered security measures (3. September 2026)
- Anthropic, Introducing Claude Fable 5.1 and Claude Mythos 5.1 (1. September 2026); Check Point, HexStrike-AI (September 2025)


