Der Blog

Was wir lernen, schreiben wir auf.

Wir schreiben über das, was wir selbst tun: in Frankreich hosten, Server im Produktivbetrieb betreuen, alten Code übernehmen, KI integrieren, wenn sie nützt. Jeder Artikel ist datiert und namentlich gezeichnet.

56 Artikel · seit 2023

Im FokusSicherheit

Acht Monate KI-Missbrauch: was 154 Seiten belegen

Am 10. September 2026 hat Anthropic den umfangreichsten seiner Bedrohungsberichte veröffentlicht: sieben Arten des Missbrauchs, Dezember 2025 bis August 2026, von jemenitischen Raketen bis zu falschen Profilen auf Dating-Seiten. Ein Fall mit Zahlen pro Art, das Autonomiespektrum, die Schutzmechanismen, die nachgeben, und was das Dokument verschweigt.

Alle Artikel

12 von 56 angezeigt

Methode

93 % des Codes wurden nie geprüft. Wir haben die Tür geschlossen.

In neunzig Tagen kamen 855 Commits ohne Merge Request auf den Hauptzweig, gegenüber 63 mit Merge Request. Und dieser Zweig löst die Produktivsetzung aus. Messung, Entscheidung und die vier Fallstricke, auf die wir beim Schließen der Tür gestoßen sind.

Sicherheit

Eine veraltete Lock-Datei ist ein Scan, der lügt

Lock-Dateien für Abhängigkeiten sind die maßgebliche Quelle für Sicherheitsanalysen. Wenn eine CI-Pipeline sie stillschweigend umschreibt, statt zu scheitern, liest die Analyse falsche Versionen und liefert ein beruhigendes Urteil. Wie wir das entdeckt haben und was wir geändert haben.

Sicherheit

446 Schwachstellen, dann null: was ein Inventar ändert, das die Wahrheit sagt

Jede Maschine scannte ihre eigenen Images, niemand sah den ganzen Bestand. Mit einer zentralen Analyse auf Basis des tatsächlichen Inventars (111 eindeutige Images statt 25 lokaler Datenbanken) fiel der Zähler an einem Abend von 446 auf 0. Bericht über eine Messaktion, nicht über eine Korrektur.

Praxis

Zwei Jahre voller Unwägbarkeiten, ein Fundament, das sich nicht bewegt hat

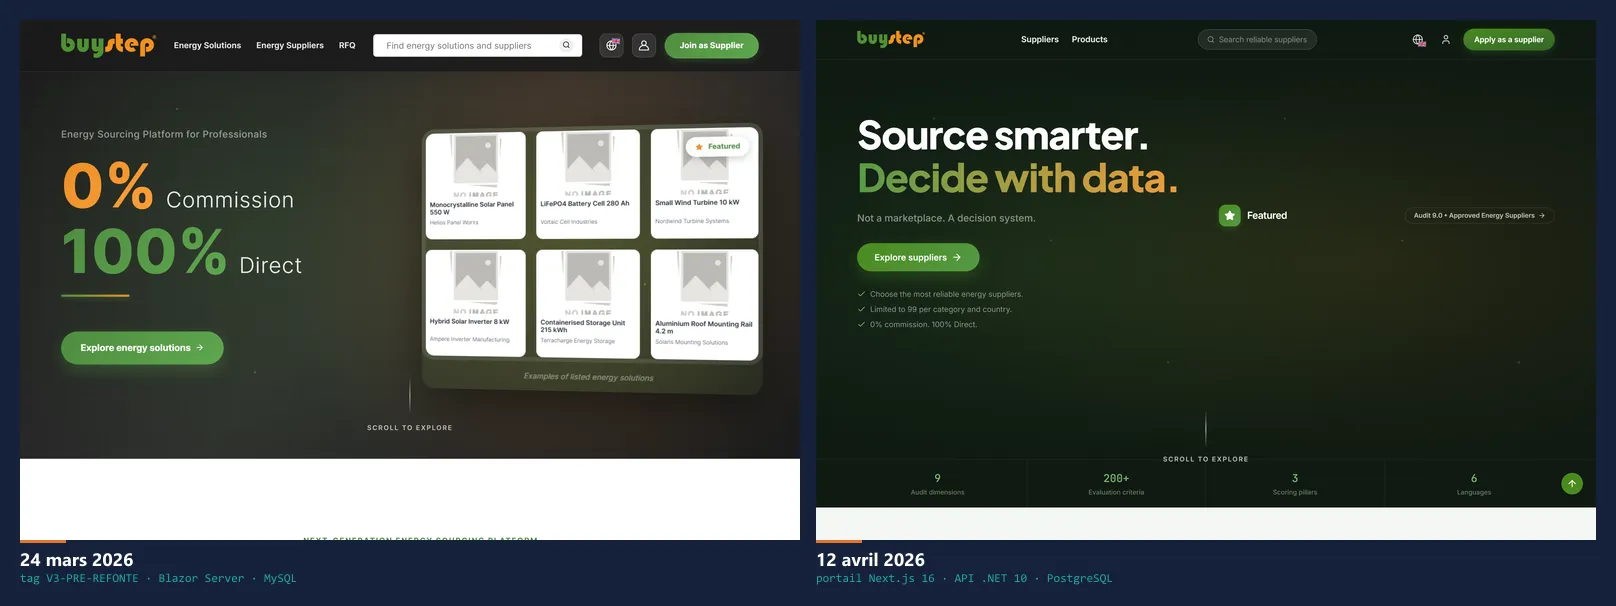
Ein gekauftes Theme zweimal weggeworfen, Migrationen viermal zurückgesetzt, ein Framework-Upgrade, das nicht zu retten war, eine Bibliothek, die kostenpflichtig wird, eine ersetzte Datenbank, ein komplett neu geschriebenes Frontend. Bei BuyStep hat sich in zwei Jahren fast alles geändert, außer dem Fundament. Ein Blick darauf, was gehalten hat, und warum.

KI

Warum KI die Softwareentwicklung umgewälzt hat: Anatomie einer Wende in drei Wochen

Die Umwälzung besteht nicht darin, dass KI schneller Code schreibt, sondern darin, dass die Kosten von Änderungen eingebrochen sind und ein Projekt heute Framework, Datenbank und Frontend in drei Wochen wechseln kann, sofern es vorher in Schutzmechanismen investiert hat. Ein datierter Nachweis an der Plattform BuyStep.

Entwicklung

Zwei Jahre Commits in Docker nachspielen: die Zeitmaschine eines Repositorys

Einen Commit von 2024 heute nachbauen, starten und fotografieren: Das ist keine Nostalgie, sondern Dokumentation, die nicht lügt. Die sechsstufige Pipeline, die wir für BuyStep geschrieben haben, die Fallstricke, die zu lösen waren, und warum das Zählen Aufgabe von Git bleibt.

Souveränität

NIS2: was die Richtlinie sagt, wo Frankreich steht und warum wir das alles tun, ohne dazu verpflichtet zu sein
Bastion, SIEM, unveränderliche Backups, bewusst gesteuertes Patching, Selbstaudit nach den Vorgaben der ANSSI, der französischen Cybersicherheitsbehörde: Seit sechs Monaten dokumentiert dieser Blog eine Infrastruktur, zu deren Aufbau ein Unternehmen unserer Größe gesetzlich in keiner Weise verpflichtet ist. Der Grund passt in vier Zeichen. Was NIS2 wirklich verlangt, wie weit die französische Umsetzung im Herbst 2026 ist und wie sich unsere Bausteine den 20 Zielen des Referenzrahmens der ANSSI zuordnen lassen.

Sicherheit

Ein SIEM für eine Flotte von 38 Maschinen: Wazuh, von der Dimensionierung bis zur Feinabstimmung

Ein Protokoll, das auf der kompromittierten Maschine bleibt, ist nichts wert. Wir haben Wazuh in zwei Tagen auf der gesamten Serverflotte eingeführt: eigene VM, zwölf Monate Aufbewahrung, 38 Agenten in drei Wellen und vor allem eine Feinabstimmung, die das Rauschen von 1.250 Alarmen pro Maschine auf 8 für die gesamte Flotte senkt. Die Fallstricke des Installers, der Konformitätsprüfung in Containern und die eigenen Erkennungsregeln, auf die es wirklich ankommt.

Praxis

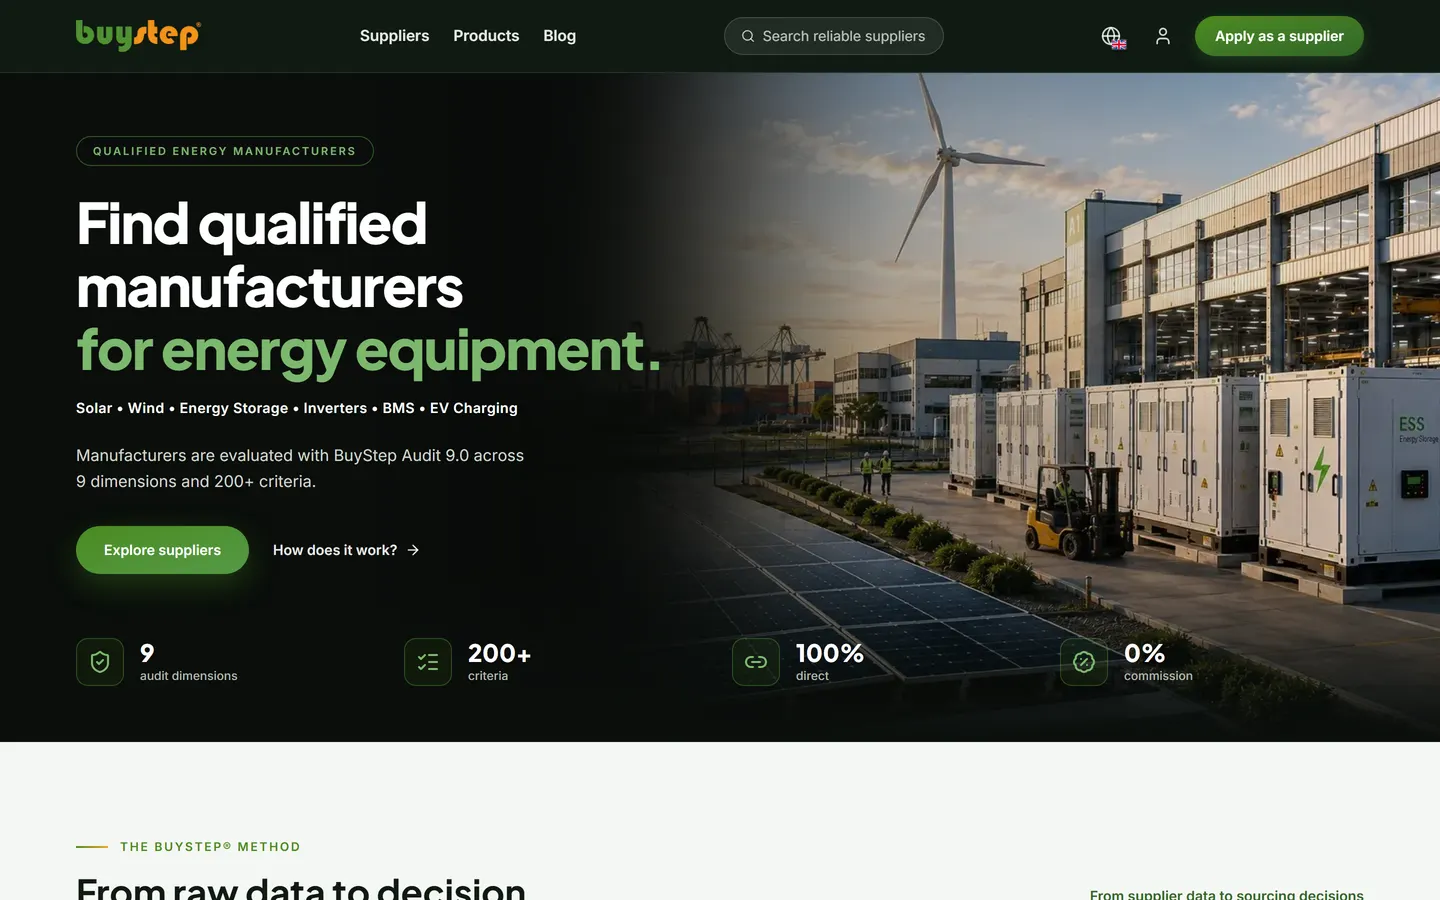
BuyStep: Lieferanten für Energietechnik nach Nachweisen wählen, nicht nach Katalog

Solarmodule, Batterien, Wechselrichter: Professionelle Einkäufer ersticken in Lieferantenprofilen und haben zu wenig vergleichbare Daten. BuyStep antwortet mit einem strukturierten Audit in 9 Dimensionen mit über 200 Kriterien, einem Zuverlässigkeitswert und einer KI-gestützten Analyse. Vorstellung der Plattform und dessen, was darunter steckt.

IA

Missiles, drones, virus : ce que les cas extrêmes disent du choix d'un fournisseur d'IA

Une cellule yéménite a fait écrire son logiciel de guidage, tiré, raté, et est revenue analyser la panne dans les heures qui suivaient. Une équipe russe a codé un essaim de drones capable de désigner une cible « personne » et de déclencher sans humain. Une plateforme relais renvoyait vers un modèle plus permissif les requêtes que Claude refusait. Dernier volet, avec la liste de contrôle des dix jours.

Sicherheit

Ein SSH-Bastion für 43 Maschinen: warum Warpgate und wie wir es eingeführt haben

Drei Werkzeugschlüssel auf jedem Server, bis zu sechs Kopien auf einem Hypervisor und keine zentrale Spur davon, wer was getan hat. Wir haben die gesamte Administration der Serverflotte an einem Tag hinter Warpgate gestellt, einen Open-Source-Bastion, der jede Sitzung aufzeichnet. Das Prinzip, die Architektur, die Bereinigung der Schlüssel und die Fallstricke, die uns jeweils einen zusätzlichen Anlauf gekostet haben.

KI

Falsche Menschen am Fließband herstellen

Eine französische Werbeagentur betrieb rund siebzig falsche Medien mit 8.913 Artikeln in zwanzig Sprachen. Ein chinesisches Studio ließ 4.700 künstliche Personas mit 25.000 echten Menschen chatten. Ein iranischer Aktivist sah, wie sein Konto geklont und seine Freunde von einer Maschine angesprochen wurden, die wie er schrieb. Was als Beweis bleibt, wenn sich alles fälschen lässt.

Souveränität

Ein Berater, eine KI, 25 Millionen SIM-Karten

Eine landesweite Abhörplattform, die ein einzelner Berater geschrieben hat, eine auf Wunsch des Kunden gestrichene Pflicht zur richterlichen Anordnung und eine Kontosperre, die nichts gestoppt hat, weil die Software inzwischen lokal läuft. Das Überwachungskapitel des Anthropic-Berichts ist das verstörendste, und es sagt etwas sehr Konkretes über die Daten, die Sie besitzen.

Sicherheit

Von Termius zu Termix: die SSH-Konsole ins eigene Haus holen

Jahrelang lagen das Inventar unserer Server, unsere Schlüssel und unsere Zugangsdaten in der Cloud eines Herstellers von SSH-Clients. Diesen gemieteten Komfort haben wir durch eine selbst gehostete Webkonsole ersetzt, angebunden an unser SSO und per API aus dem Cluster befüllt. Was das ändert, was es kostet und welche Fallstricke von Termix die Dokumentation verschweigt.

KI

Ihr Prompt bleibt nicht, wo Sie denken

Zwei chinesische Anbieter ließen Claude ihren eigenen Kunden antworten, ohne deren Wissen. Durch diesen Strom liefen aktive Zugangsdaten einer Datenbank mit Bezug zum russischen Verteidigungsministerium, Kamerabilder aus Chengdu und die API-Token eines ganz gewöhnlichen Entwicklers. Sieben Labore, 151 Millionen Interaktionen beim größten, Netze aus Tausenden falscher Konten. Was das Destillationskapitel des Anthropic-Berichts wirklich sagt und was es für ein KMU bedeutet.

Infrastruktur

Die Exploit-Fabriken: Ihre Firewall ist zur Frontlinie geworden

Zwei Bachelorstudenten in Changsha betrieben eine automatisierte Kette, die eine Firmware entschlüsselt, sie mit Tausenden Aufrufen dekompiliert, Hypothesen über Lücken aufstellt, den Exploit schreibt und ihn im Labor testet, in einer Schleife, Tag und Nacht. Mehr als ein Dutzend unbekannte Schwachstellen in einem Monat in Netzwerkgeräten, rund fünfzig Organisationen im Visier, dreizehn zeitgesteuerte Sammel-Agenten. Was das für das Inventar eines KMU bedeutet.

Infrastruktur

Sporadische SERVFAIL: der verwaiste DS-Eintrag, der 15 % der Auflösungen scheitern ließ

Eine CI, die sporadisch fehlschlägt, zwei verschiedene Fehlermeldungen, ein offensichtlicher Verdächtiger, der nichts damit zu tun hatte, und eine unsichtbare Ursache: ein DNSSEC-Eintrag, der beim Parent veröffentlicht blieb, obwohl die Zone nicht mehr signiert war. Obduktion einer tückischen DNS-Störung, mit der Methode, die am Ende Klarheit brachte.

Sicherheit

WordPress, eine Webshell in den Schriften, vergiftete Backups

Eine einzelne, französischsprachige Person, 42 Organisationen im Visier, 14 Netze durchdrungen: Parteien, Medien, Denkfabriken und ihre Dienstleister. Ein selbst gebauter Scanner für API-Schlüssel, ein Agenten-Framework, das sich selbst gegenprüft, eine Lücke bei der Neuinstallation von WordPress, ein unsichtbares Plugin, das gestohlene Zugangsdaten verschlüsselt, eine zwischen den Schriften versteckte Webshell, präparierte Backups, eine Plattform zur Personenerfassung mit zig Millionen Zeilen.

Sicherheit

Die Schadsoftware, die sich umschreibt, bis sie nicht mehr gesehen wird

Agenten überwachten, ob Virenscanner die Implantate erkannten; war das der Fall, änderten und kompilierten sie sie selbstständig neu, bis sie wieder unter dem Radar waren. Andere Schadkomponenten froren die Sicherheitsupdates des Rechners ein. Der Anthropic-Bericht nennt das „die Kosten auf den Verteidiger abwälzen“. Warum signaturbasierte Erkennung nicht mehr reicht und womit man sie in einem KMU ergänzt.

Sicherheit

Zwei Stunden zwischen erstem Zugriff und Diebstahl: Die Ökonomie des Einbruchs hat sich geändert

Ein gestohlenes Entwickler-Token, drei Stunden, und der Angreifer ist Administrator der gesamten Cloud-Umgebung. 2.100 Sätze von Token, in 34 Stunden bei 40 Kundenorganisationen abgesaugt. Ein kompromittierter Softwareanbieter, 200 seiner Kunden über Bande ausgeplündert. Der Anthropic-Bericht zerlegt den vollständigen Zyklus eines Einbruchs, von der Aufklärung bis zum Weiterverkauf. Hier steht, was er enthält, und welche Fragen Sie Ihren Anbietern stellen sollten.

Sicherheit

ANSSI-Selbstaudit: die 42 Hygienemaßnahmen an der eigenen Infrastruktur prüfen

Der IT-Hygieneleitfaden der ANSSI, der französischen Cybersicherheitsbehörde, umfasst 42 kostenlose und konkrete Maßnahmen. Wir haben die Übung an unserer eigenen Infrastruktur gemacht, ohne Nachsicht: Methode, Bewertungsraster und das lehrreichste Ergebnis: Unsere Lücken lagen nicht dort, wo wir sie erwartet hatten.

KI

Ihr KI-API-Schlüssel ist für einen Angreifer dreierlei wert

Weiterverkaufbare Beute, kostenlose Rechenleistung und eine Tarnung: Ein gestohlener API-Schlüssel liefert alle drei auf einmal. 1,8 Millionen dekompilierte Android-Apps, um welche zu finden, falsche Händler für „billiges Claude“, die einen Zugangsdatendieb installieren, eine zweckentfremdete Evaluierungs-Sandbox und danach rund dreißig angegriffene KI-Unternehmen in vier Tagen. Was das für ein KMU bedeutet, das einen Assistenten nutzt.

Praxis

Warum wir mehr tun als der regionale Standard (und was das kostet)

26 % der französischen Kleinst- und mittleren Unternehmen schützen ihre Fernzugänge mit einem zweiten Faktor, 16 % haben eine Angriffserkennung, 31 % ein Verfahren für Vorfälle. Im Elsass wurden die Region, die Europäische Gebietskörperschaft Elsass und eine Straßburger Klinikgruppe bereits getroffen. Der Marktstandard bei Hosting und Managed Services ist der Bedrohung von 2026 nicht gewachsen. Hier lesen Sie, was wir zusätzlich tun, warum, und was es wirklich kostet.

Sicherheit

Acht Monate KI-Missbrauch: was 154 Seiten belegen

Am 10. September 2026 hat Anthropic den umfangreichsten seiner Bedrohungsberichte veröffentlicht: sieben Arten des Missbrauchs, Dezember 2025 bis August 2026, von jemenitischen Raketen bis zu falschen Profilen auf Dating-Seiten. Ein Fall mit Zahlen pro Art, das Autonomiespektrum, die Schutzmechanismen, die nachgeben, und was das Dokument verschweigt.

Infrastruktur

36 Server patchen ohne unattended-upgrades

Es gibt drei Grundhaltungen: nichts tun, alles blind automatisieren oder erst hinsehen und dann entscheiden. Wir haben unattended-upgrades von der gesamten Serverflotte entfernt und auch unser eigenes automatisches Patching mit Ansible abgebaut, zugunsten des Grundsatzes „Sichtbarkeit zuerst“, umgesetzt mit PatchMon. Warum, wie, und das Ritual, das dazugehört.

Souveränität

ReCyF für KMU erklärt: der Cyber-Referenzrahmen der ANSSI, wer ihn anwenden muss und womit man anfängt

Am 17. März 2026 hat die ANSSI, die französische Cybersicherheitsbehörde, den Référentiel Cyber France veröffentlicht: 20 Sicherheitsziele, vier Säulen, eine operative Übersetzung von NIS2, noch bevor es das Gesetz gibt. Viele Unternehmen fragen sich, ob sie betroffen sind und was sie riskieren. Eine klare Antwort in drei Fragen, die 20 Ziele ohne Fachjargon und die fünf, mit denen Sie anfangen sollten, auch wenn Sie nichts dazu verpflichtet.

Sicherheit

97 Docker-Images unter Beobachtung: unsere CVE-Überwachung mit Trivy

„Wie viele kritische Schwachstellen laufen gerade bei Ihnen?“ Lange konnten wir darauf nicht antworten. Heute läuft jeden Montag: Trivy-Scan der rund 97 Images, die tatsächlich im Produktivbetrieb sind, Aussortieren des Rauschens, Zahl der kritischen Befunde im Betreff der E-Mail und ein Auditbericht als PDF. Die vollständige Architektur, bei Ihnen nachbaubar.

Sicherheit

Mythos, GPT-6 Astra: Schluss mit ruhigen Sicherheitslücken

Ein 27 Jahre alter Fehler in OpenBSD, ein 16 Jahre alter in FFmpeg, 23.019 Probleme, gefunden in wenigen Wochen in rund tausend Open-Source-Projekten. Frontier-Modelle finden Schwachstellen inzwischen schneller, als irgendjemand sie beheben kann, und zwei Anbieter haben das gerade offiziell eingeräumt. Was Project Glasswing, GPT-5.6-Cyber und GPT-6 Astra wirklich aussagen und welche Schlüsse ein KMU für seine Server ab Montag daraus ziehen muss.

Sicherheit

Proxmox-Firewall: die Falle mit dem Flag firewall=1, das nichts filtert

Ein Audit unserer eigenen Serverflotte hat es gezeigt: Maschinen mit „aktivierter“ Firewall an ihrer Schnittstelle standen in Wirklichkeit für die ganze Welt offen. Die Proxmox-Firewall verlangt zwei Bedingungen, nicht eine, und die Regeln auf Datacenter-Ebene schützen nie die Gäste. Anatomie der Falle, Prüfung mit einem einzigen Befehl und die vollständige Anleitung.

Sicherheit

KI hackt bereits: vierzehn Monate, die die Bedrohung verändert haben

August 2025: Ein einzelner Täter erpresst 17 Organisationen mit einem Coding-Agenten. September: eine Spionagekampagne, in der die KI 80 bis 90 % der Arbeit erledigt. November: Schadsoftware, die während der Ausführung ein Modell befragt. Und in dieser Woche überschreiten zwei Modelle offiziell die Schwelle „kritisch“ in der Cybersicherheit. Was die Berichte sagen, mit Quellen, und was das für ein KMU ändert.

Sicherheit

Subscription Bombing: Obduktion eines Newsletter-Formulars, das als Spam-Relais missbraucht wurde

In einer Nacht gingen von einer Website, die wir hosten, vierzehn Bestätigungsmails an Adressen, die nichts angefordert hatten. Das Captcha war gelöst, die Obergrenze pro Empfänger umgangen, das Rate-Limit nutzlos, CrowdSec blind. Vollständige Rekonstruktion aus den Logs: was der Bot tat, wie wir ihn erkannt haben und warum die einzige echte Abwehr darin bestand, ihm seine Waffe wegzunehmen.

Souveränität

Technologische Souveränität: Der französische Staat reduziert seine außereuropäischen Abhängigkeiten, und das wird auch Sie betreffen

Rundschreiben vom 5. Februar, Dekret vom 14. April, interministerielles Seminar am 8. April, Pläne der Ministerien bis zum Herbst: In wenigen Monaten hat der französische Staat die technologische Souveränität zu einer verbindlichen Beschaffungsdoktrin gemacht. Eine Analyse dessen, worum es wirklich geht, und dessen, was sich für ein KMU oder eine Gemeinde ändert.

Souveränität

ALTCHA: das souveräne Captcha, das reCAPTCHA und Turnstile ersetzt

Jedes Formular braucht einen Spamschutz, aber der reflexartige Griff zu reCAPTCHA schickt Ihre Besucher zu Google, Turnstile schickt sie zu Cloudflare. ALTCHA erledigt dieselbe Arbeit selbst gehostet: Proof of Work, keine Cookies, keine Dritten, DSGVO-konform von Grund auf. Ein Erfahrungsbericht mit Zahlen aus unseren Formularen.

Infrastruktur

Analyse eines NVMe-Ausfalls: die toten Kondensatoren, die alles verlangsamten

Zweieinhalb Monate lang sammelte ein Hypervisor Replikations-Timeouts an, ohne dass ein Datenträger „tot“ gewesen wäre. Der Schuldige: die Power-Loss-Protection-Kondensatoren einer NVMe, die still ausgefallen waren. Vollständige Analyse: vom Symptom bis zu smartctl, vom Austausch bei OVH bis zum Resilver, der 20.000 latente Fehler ans Licht brachte.

Infrastruktur

Proxmox HA im Produktivbetrieb: was die Tutorials verschweigen

Die Hochverfügbarkeit von Proxmox zu aktivieren dauert fünf Minuten. Sie zu verstehen hat uns einige Ausfälle gekostet: Container, die nie live migrieren, ein Failback, ohne den die Maschinen nie zurückkommen, verkehrt herum gelesene Prioritäten und der Befehl qm stop, der nichts stoppt. Bericht aus einem produktiven Cluster mit 31 HA-Ressourcen.

KI

Ein LLM für die eigenen Geschäftsanwendungen selbst hosten: ein Erfahrungsbericht

Drei unserer produktiven Anwendungen (ein CRM, ein Backoffice, ein Qualifizierungswerkzeug) laufen auf einem LLM, das wir selbst hosten. Architektur, echte Fallstricke (Grammatiken, die in Schleifen laufen, die Temperatur, die mehr zählt als der Prompt) und was „souveräne KI“ bedeutet, wenn man sie praktiziert, statt nur darüber zu reden.

Infrastruktur

Proxmox-Dienste hinter CGNAT erreichbar machen: VPS-Gateway + WireGuard + socat

Wenn der Provider Ihnen eine IP aus 100.64.0.0/10 zugeteilt hat und Sie keinen einzigen Port mehr öffnen können. Vergleich von 5 Umgehungsstrategien, warum Cloudflare Tunnel keine souveräne Option ist, und Schritt für Schritt die Umsetzung mit VPS + WireGuard + socat und Ende-zu-Ende-Verschlüsselung.

Sicherheit

Fail2ban im Produktivbetrieb: mehr als das SSH-Tutorial

Fail2ban zu installieren dauert fünf Minuten; es im Produktivbetrieb richtig zum Laufen zu bringen, ist eine andere Geschichte. journald als Backend, progressive Sperren, HTTP-Jails hinter einem Reverse Proxy und die selbst erlebten Fallstricke: die echte Client-IP, der Unternehmens-Proxy, der nie gesperrt werden darf, der nftables-Restart, der alles löscht.

Zuverlässigkeit

Notfall-Wiederherstellungsplan: was er wirklich enthält

Alle haben „Backups“. Kaum jemand weiß, wie lange ein Neustart dauern würde, in welcher Reihenfolge und wer entscheidet. RTO, RPO, schriftliche Verfahren, Übungen: der tatsächliche Inhalt eines Notfall-Wiederherstellungsplans in der Größenordnung eines KMU, ohne Beraterjargon, mit dem, was wir im Produktivbetrieb betreiben.

Infrastruktur

KVM oder LXC auf Proxmox: wann eine VM, wann ein Container

Entscheidungshilfe, damit das Herumprobieren aufhört. Unterschiede bei der Isolation, Folgen des gemeinsamen Kernels für die Sicherheit, die Docker-in-LXC-Falle, AppArmor-Profile und Privilegien, Speicherbedarf im Vergleich und ein Entscheidungsraster in 5 Fragen.

Infrastruktur

Proxmox, TrueNAS oder Unraid: welche Basis für souveränes Self-Hosting im Jahr 2026?

Technischer Vergleich der drei führenden Plattformen für Self-Hosting: Proxmox als Hypervisor für Rechenlast, TrueNAS als ZFS-NAS und Unraid als flexibles Speicherarray für Privatanwender. Architektur, Virtualisierung, Speicher, Lizenz und ein Entscheidungsbaum für die richtige Basis.

Infrastruktur

ZFS: Ihre Scrubs laufen vielleicht gar nicht (cron fehlt)

Ein ZFS-Pool ist nur zuverlässig, wenn seine Scrubs laufen, und auf einer minimalen Installation kann das Paket cron fehlen: Die in /etc/cron.d abgelegten Aufgaben werden dann nie ausgeführt, und zwar lautlos. Wie Sie das in dreißig Sekunden prüfen und wie die saubere Umsetzung mit systemd-Timern aussieht, Scrub und TRIM inklusive.

Zuverlässigkeit

3-2-1-Regel und unveränderliches Backup: die Architektur gegen Ransomware

Drei Kopien, zwei Medien, eine außer Haus, und vor allem eine Kopie, die niemand verändern kann, nicht einmal Sie selbst. Warum Ransomware die Regeln für Backups verändert hat, was die 3-2-1-Regel 2026 wirklich wert ist und welche Architektur wir betreiben, getestete Wiederherstellung inklusive.

Praxis

KI und Produktivität: warum „100 % KI“ eine soziale Illusion ist

Transkribierte Meetings, automatisch verfasste Mails, generiertes Design: Hinter dem Druck zum reinen KI-Workflow steckt eine Produktivität, die nur Fassade ist. Der Blick eines Freelancers, der den allgegenwärtigen FOMO satthat.

Souveränität

Warum ich auf den Websites meiner Kunden kein Cookie-Banner einsetze

Das Cookie-Banner ist keine Pflicht, sondern die Folge einer Entscheidung für Tracking. Selbstaudit in 5 Fragen, HTTP-Header zur Härtung, selbst gehostetes Matomo mit Docker Compose, Vergleich von Plausible, Umami und GoatCounter, aktuelle Strafen der CNIL (französische Datenschutzbehörde) und die verbleibenden Pflichten aus der DSGVO.

Souveränität

Ein Taxi-Buchungssystem ohne Cookies, ohne Backend, ohne GAFAM

Fallstudie Taxi Ghis: wie ich ein überladenes amerikanisches SaaS durch einen selbst gehosteten Next.js-Stack ersetzt habe, zu 100 % europäisch, ohne ein einziges Tracking-Cookie und ohne Datenbank.

Souveränität

Cloud Act: was das Gesetz wirklich sagt, für KMU erklärt

Der Cloud Act taucht in jeder Diskussion über Hosting auf, oft verzerrt. Was das US-Gesetz tatsächlich erlaubt, warum ein Rechenzentrum in Paris nicht schützt, wenn die Muttergesellschaft US-amerikanisch ist, was die DSGVO dem entgegensetzt und wie man sich konkret davon löst.

Souveränität

Daten in Frankreich hosten: DSGVO, Cloud Act und Souveränität

Warum der Speicherort der Daten wirklich zählt: was der US-amerikanische Cloud Act ist, warum „in Europa gehostet“ bei einem US-Unternehmen nicht reicht und wie Sanfytech unter europäischer Rechtshoheit in Frankreich hostet, mit DSGVO, Backups und einer gemessenen Verfügbarkeit, die auf der Seite zu Managed Services veröffentlicht wird.

Infrastruktur

Eine Proxmox-Vorlage von OVH von LVM auf ZFS umstellen

Umstellung von LVM auf ZFS bei einer Proxmox-Vorlage von OVH, um die Replikation zwischen Knoten zu ermöglichen. Kritische Fallstricke (Datenverlust, ARC-Arbeitsspeicher, zstd-Kompression), Überwachung des Pools, automatischer monatlicher Scrub und eine Strategie für asynchrone Replikation.

Infrastruktur

Proxmox 8 auf einem Hetzner-Server installieren (Debian 11 → 12)

Vollständige Anleitung, um Proxmox VE 8 ohne offizielle Vorlage auf einem dedizierten Hetzner-Server zu installieren. Upgrade von Debian 11 auf 12, PVE-Repositories hinzufügen, IP und Hostname konfigurieren, pve-kernel und Aufräumen.

Und jetzt

Ein Projekt, das starten soll, oder ein Werkzeug, das wir übernehmen sollen?

Beschreiben Sie uns Ihren Bedarf in wenigen Zeilen. Wir sagen Ihnen, was machbar ist, mit Zeitrahmen und Preisspanne.

Ihr Projekt besprechen

Antwort binnen 24 Stunden an Werktagen, von einem der beiden Gründer. Oder telefonisch: +33 7 59 96 14 99.