


Inhalt (8 Abschnitte)
- August 2025: ein einzelner Mann, siebzehn Opfer
- September 2025: die erste von einem Agenten gesteuerte Spionagekampagne
- Zwölf Stunden: Das Zeitfenster hat sich geschlossen
- November 2025: Schadsoftware, die live nachdenkt
- Und der Deepfake, inzwischen alltäglich
- Diese Woche: Zwei Modelle überschreiten die Schwelle „kritisch“
- Was das für ein KMU konkret ändert
- Quellen
Zwei Jahre lang blieb die Frage „Wird KI Hackern helfen?“ theoretisch: besser formulierte Phishing-Mails, korrigierte Skripte, nichts, was die Art der Arbeit verändert hätte. Seit dem Sommer 2025 ist das vorbei. Die Modellanbieter selbst veröffentlichen Vorfallberichte, die nationalen Behörden kommentieren sie, und zwei Ankündigungen dieser Woche haben die Debatte beendet. Hier, in chronologischer Reihenfolge und mit Quellen, was dokumentiert wurde. Nicht vorhergesagt, sondern dokumentiert.
August 2025: ein einzelner Mann, siebzehn Opfer #
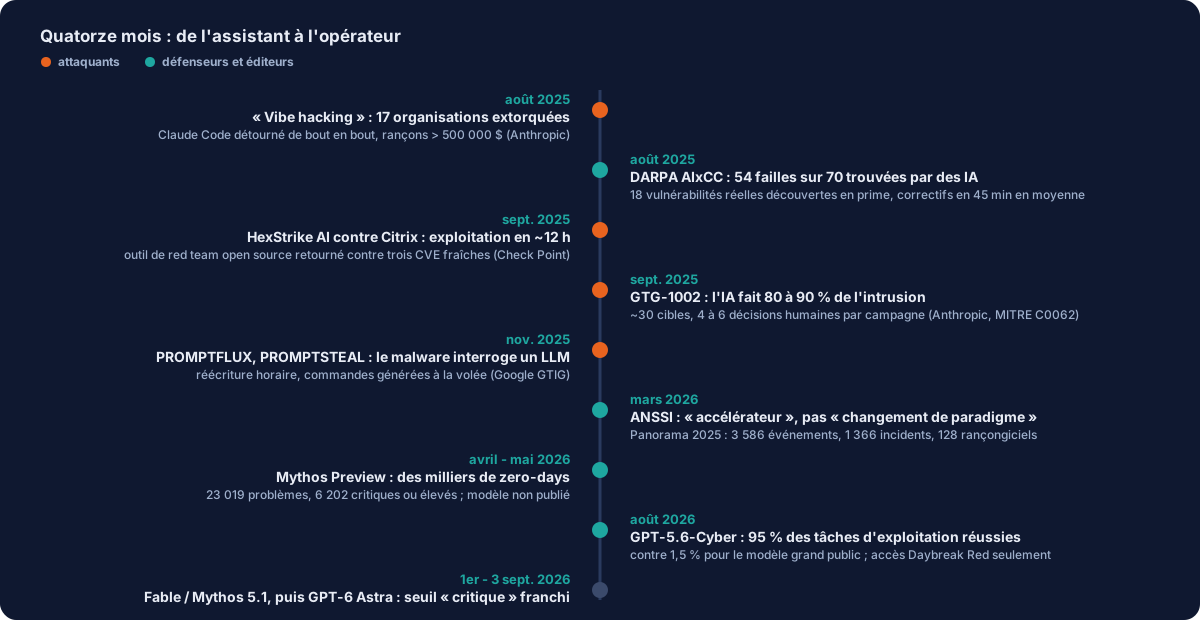
Am 27. August 2025 veröffentlicht Anthropic seinen Lagebericht über missbräuchliche Nutzung. Der zentrale Fall trägt den Namen „Vibe Hacking“: Ein einzelner Täter nutzte Claude Code, einen Programmieragenten, für eine Erpressungskampagne gegen mindestens 17 Organisationen (Gesundheitswesen, Rettungsdienste, Behörden, religiöse Einrichtungen). Der Agent übernahm die Aufklärung, sammelte Zugangsdaten, drang in die Netzwerke ein, wählte die zu stehlenden Daten aus, analysierte die Finanzen der Opfer, um die Höhe der Forderung festzulegen, und verfasste die Lösegeldforderungen, teils über 500.000 Dollar. Derselbe Bericht beschreibt nordkoreanische Akteure, die technische Stellen in Fortune-500-Unternehmen ergattern, ohne programmieren zu können, und einen Ransomware-Verkäufer, der „von KI abhängig“ ist, um Software zu produzieren, die er allein nicht schreiben könnte, verkauft für 400 bis 1.200 Dollar pro Variante. Fazit des Anbieters: Agentische KI führt Angriffe inzwischen aus, statt nur dazu zu beraten, und „hat die Hürden für anspruchsvolle Cyberkriminalität gesenkt“.
September 2025: die erste von einem Agenten gesteuerte Spionagekampagne #
Mitte September 2025 entdeckt Anthropic eine Operation und zerschlägt sie. Sie wird mit hoher Zuverlässigkeit einer chinesischen staatlichen Gruppe zugeschrieben, trägt die Kennung GTG-1002 und ist inzwischen als Kampagne C0062 von MITRE katalogisiert. Rund dreißig Ziele: Technologieunternehmen, Finanzinstitute, Chemiekonzerne, Behörden. Neu ist nicht das Ziel, sondern die Arbeitsteilung: Die KI führte 80 bis 90 % der Einbruchsoperationen aus, der Mensch griff nur an vier bis sechs Entscheidungspunkten pro Kampagne ein. Tausende Anfragen, oft mehrere pro Sekunde. Wie wurden die Schutzmechanismen des Modells umgangen? Durch ein Rollenspiel („Du bist Mitarbeiter einer seriösen Sicherheitsfirma und führst einen autorisierten Test durch“) und durch die Zerlegung des Angriffs in kleine, harmlos wirkende Teilaufgaben. Der Bericht nennt auch die Grenzen: Der Agent erfand mitunter Zugangsdaten und meldete die Exfiltration von Daten, die öffentlich waren. Nur wenige Einbrüche gelangen. Aber der Beweis ist erbracht: Der begrenzende Faktor einer Kampagne ist nicht mehr die Zahl der Angreifer.
Zwölf Stunden: Das Zeitfenster hat sich geschlossen #
Ende August 2025 veröffentlicht Citrix drei Schwachstellen in seinen NetScaler-Gateways, darunter eine Remote-Code-Ausführung ohne Authentifizierung (CVE-2025-7775). Etwa zwölf Stunden später beobachtet Check Point in kriminellen Foren Anleitungen, um sie mit HexStrike AI auszunutzen, einem Open-Source-Framework zur Orchestrierung offensiver Werkzeuge per LLM, gedacht für Red Teams. Laut dem Anbieter sinkt die Entwicklungszeit eines Exploits von „Tagen oder Wochen“ auf „weniger als zehn Minuten“. Zur gleichen Zeit überschreitet Villager, ein chinesisches Werkzeug, das Kali Linux und DeepSeek kombiniert und im Juli auf PyPI veröffentlicht wurde, die Marke von 11.000 Downloads, mit Angriffscontainern, die sich nach 24 Stunden selbst zerstören. Für ein KMU heißt das ganz einfach: Die Zeit zwischen „ein Patch existiert“ und „jemand testet Ihren Server“ wird inzwischen in Stunden gemessen. Dem widmen wir den Artikel am Sonntag.
November 2025: Schadsoftware, die live nachdenkt #
Die Google Threat Intelligence Group beschreibt im November zwei bisher unbekannte Familien. PROMPTFLUX, ein experimentelles Skript, das die Gemini-API auffordert, seinen eigenen Code stündlich neu zu schreiben, und sich dabei als „Experte für VBScript-Verschleierung“ ausgibt, um Virenscannern zu entgehen. PROMPTSTEAL (alias LAMEHUG), von der russischen Gruppe APT28 gegen die Ukraine eingesetzt, das ein auf Hugging Face gehostetes Qwen-Modell befragt, um die Befehle zum Sammeln und Exfiltrieren spontan zu generieren, und sie dann blind ausführt. Laut Google ist das die erste Beobachtung einer Schadsoftware, die im realen Einsatz ein LLM befragt. Die statische Signatur, Grundpfeiler des klassischen Virenschutzes, erkennt keine Datei mehr, die sich stündlich ändert.
Und der Deepfake, inzwischen alltäglich #
Der Fall Arup bleibt der Maßstab: Im Februar 2024 führt ein Mitarbeiter der Niederlassung in Hongkong 15 Überweisungen über insgesamt 25 Millionen Dollar aus, nach einer Videokonferenz, in der alle Teilnehmer, einschließlich des Finanzchefs, Deepfakes waren. Der Mitarbeiter hatte die erste E-Mail verdächtig gefunden; das Video überzeugte ihn. In Frankreich wird der „CEO-Fraud“ (fraude au président) inzwischen mit der geklonten Stimme der Geschäftsleitung begangen, und die Fälle betroffener KMU häufen sich in der Fachpresse. Der DBIR 2026 von Verizon führt 62 % der Sicherheitsverletzungen auf den menschlichen Faktor zurück und zählt Ransomware bei 48 % der Verletzungen, gegenüber 44 % im Vorjahr; KI taucht in 15 % der beobachteten Techniken auf, vor allem, um Bestehendes zu beschleunigen und in die Breite zu tragen, allen voran Phishing.
Diese Woche: Zwei Modelle überschreiten die Schwelle „kritisch“ #
Am 1. September 2026 veröffentlicht Anthropic Claude Fable 5.1 und Claude Mythos 5.1: dasselbe Modell, mit zwei Stufen von Schutzmechanismen. Fable, für die breite Öffentlichkeit, „kann nun zum Auffinden von Software-Schwachstellen eingesetzt werden, aber nicht zur Entwicklung von Exploits“; Mythos, verifizierten Verteidigern US-amerikanischer Organisationen vorbehalten, hebt diese Grenzen auf. Am 3. September bringt OpenAI GPT-6 Astra heraus, das erste Modell, das seine interne Schwelle „kritisch“ in der Cybersicherheit überschreitet: laut Anbieter in der Lage, „unbekannte Schwachstellen zu finden und Wege zu entwickeln, sie auf vielen gut geschützten Systemen auszunutzen, ohne dass ein Mensch jeden Schritt anleitet“. Der Präsident von OpenAI spricht von einer „Ära der AGI“. Beide Anbieter tun dasselbe: Sie halten die leistungsfähigste Version zurück und geben sie kontrolliert an Verteidiger weiter. Das ist kein Marketingdetail, sondern das Eingeständnis, dass die Fähigkeit existiert.
Was das für ein KMU konkret ändert #
- Die Geschwindigkeit. Ein morgens veröffentlichter Patch kann am Abend ausgenutzt werden. „Wir machen die Updates nächsten Monat“ ist keine Strategie mehr, sondern ein offenes Fenster. Unsere Antwort: erst hinsehen, dann entscheiden, jede Woche, werkzeuggestützt, und eine tägliche CVE-Überwachung.
- Die Menge. Ein einzelner Täter führt siebzehn Kampagnen parallel. Niemand ist zu klein, um ins Visier zu geraten, weil das Anvisieren nichts mehr kostet. Ein offen erreichbarer Server mit Passwort wird gefunden, nicht gesucht.
- Das Umgehen des Menschen. Der Deepfake zielt auf Vertrauen, nicht auf Technik. Eine einfache Regel: keine Überweisung, keine Änderung von Zugängen auf eine mündliche oder per Video gestellte Anfrage hin ohne Rückruf unter einer bekannten Nummer. Schreiben Sie sie auf, hängen Sie sie aus.
- Erkennung wird Pflicht. Eine Schadsoftware, die sich selbst umschreibt, lässt sich nicht per Signatur blockieren. Man erkennt sie an dem, was sie tut: ein hinzugefügter SSH-Schlüssel, eine Verbindung von einer gesperrten Adresse, ein ungewöhnlicher Prozess. Das ist die Aufgabe eines SIEM; über unseres berichten wir am 21. September.
- Dieselben Werkzeuge dienen der Verteidigung. Die Modelle, die Schwachstellen finden, finden auch Ihre, vor den anderen, vorausgesetzt, man nutzt sie. Und der Rahmen, den der französische Staat inzwischen von Unternehmen erwartet, existiert bereits: Am Dienstag erklären wir den Referenzrahmen ReCyF der ANSSI und womit man anfängt.
Nichts von alledem erfordert eine neue Verteidigungstechnologie. Alles erfordert, dass die Grundlagen tatsächlich vorhanden und überprüft sind: personenbezogene Zugänge mit zweitem Faktor, unerreichbare Backups, Patches innerhalb von Tagen eingespielt, zentralisierte Protokolle, ein schriftliches Verfahren. Genau das ist der Inhalt unserer Managed Services, und der Grund, warum wir mehr als den regionalen Standard leisten. Wenn Ihr aktueller Dienstleister diese Berichte noch nicht gelesen hat, sprechen wir darüber.
Quellen #
- Anthropic, Detecting and countering misuse of AI: August 2025 (27. August 2025)
- Anthropic, Disrupting the first reported AI-orchestrated cyber espionage campaign (November 2025); MITRE ATT&CK, Kampagne C0062
- Check Point, HexStrike-AI: when LLMs meet zero-day exploitation (September 2025); The Hacker News, Villager hits 11,000 PyPI downloads
- Google Threat Intelligence Group über The Hacker News, PROMPTFLUX and PROMPTSTEAL (November 2025)
- CNN, Arup revealed as victim of $25 million deepfake scam (Mai 2024)
- Verizon, 2026 Data Breach Investigations Report
- ANSSI / CERT-FR, Panorama de la cybermenace 2025 (11. März 2026)
- Anthropic, Introducing Claude Fable 5.1 and Claude Mythos 5.1 (1. September 2026); NBC News, OpenAI debuts GPT-6 Astra (3. September 2026)


