Sommaire (10 sections)
- Ce que c'est, en deux paragraphes
- Suis-je concerné ? Trois questions
- Les 20 objectifs, sans jargon
- Gouvernance (1 à 5) : savoir ce qu'on a, et qui décide
- Protection (6 à 11) : fermer les portes
- Défense (12) et résilience (13 à 15) : voir, réagir, survivre
- Entités essentielles seulement (16 à 20)
- Par où commencer quand rien ne vous y oblige
- Le calendrier réaliste
- Sources
Depuis six mois, un sigle circule dans les réunions de direction, les questionnaires d'assureurs et les appels d'offres : ReCyF, pour Référentiel Cyber France. Certains y voient une nouvelle contrainte, d'autres une norme de plus, la plupart ne savent pas s'ils sont concernés. Cet article répond dans l'ordre : ce que c'est, qui doit l'appliquer (et qui ne le doit pas, dont nous), ce que contiennent ses 20 objectifs, et par quoi commencer quand on est une PME que rien n'y oblige.
Ce que c'est, en deux paragraphes #
Le ReCyF a été dévoilé par l'ANSSI le 17 mars 2026 au Campus Cyber, en version « document de travail ». Sa fonction : traduire les obligations de la directive européenne NIS2 (articles 20 et 21) en objectifs de sécurité concrets et vérifiables pour les entités qui y seront soumises en France. La loi de transposition n'étant toujours pas promulguée, le référentiel n'a pas encore de valeur juridique : il sera annexé aux décrets d'application. Mais l'agence est explicite : « il ne faut pas attendre pour agir », et le texte fait déjà office de référence de fait, y compris pour les assureurs et les donneurs d'ordre.
Structure : 20 objectifs répartis en quatre piliers (gouvernance, protection, défense, résilience). Les objectifs 1 à 15 s'appliquent à toutes les entités régulées ; les objectifs 16 à 20 sont réservés aux entités essentielles, avec un niveau d'exigence supérieur. L'ANSSI y a inscrit un principe de proportionnalité : « le niveau d'effort attendu est adapté à la maturité des entités et aux ressources dont elles disposent ». Elle fournit en parallèle un outil de comparaison avec d'autres référentiels (ISO 27001, RGS, EBIOS RM), la plateforme MonEspaceNIS2 pour se pré-enregistrer et s'auto-évaluer, et annonce un référentiel de mesures de base, baptisé Cyber Départ, pour les entités les moins matures.
Suis-je concerné ? Trois questions #
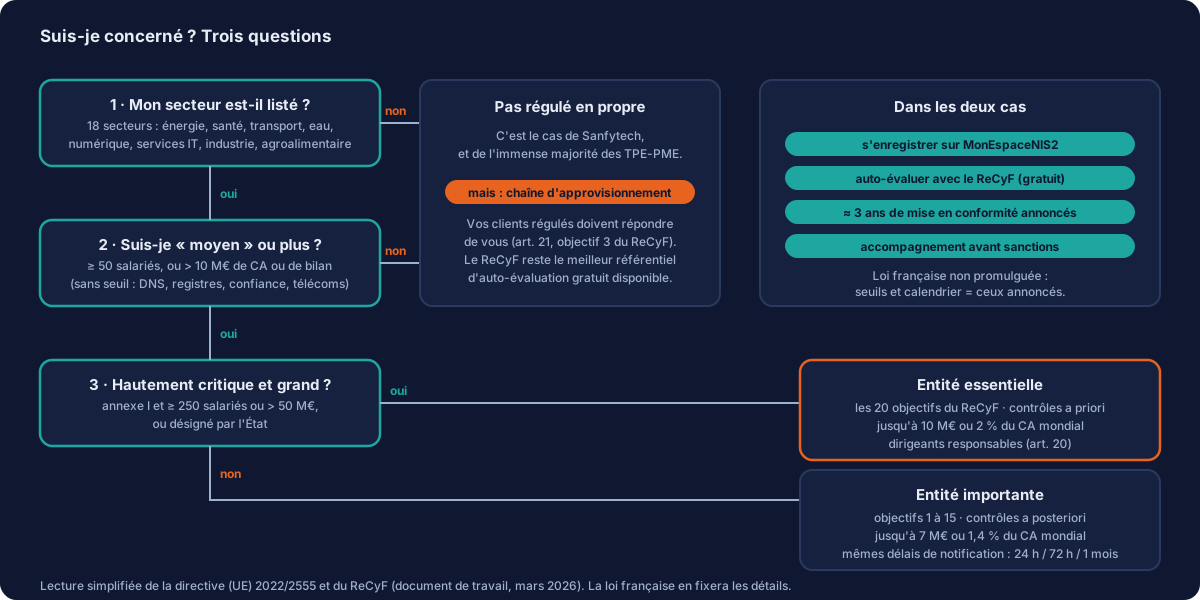
- Mon secteur est-il listé ? La directive vise 18 secteurs : énergie, transports, banque, santé, eau, infrastructures numériques, services informatiques gérés, administration publique, espace, puis services postaux, déchets, chimie, agroalimentaire, fabrication (dispositifs médicaux, électronique, machines, véhicules), fournisseurs numériques et recherche. Beaucoup d'entreprises découvrent qu'elles y figurent par ricochet.
- Suis-je une entreprise moyenne ou plus ? Le seuil d'entrée est celui de la recommandation européenne : 50 salariés ou 10 millions d'euros de chiffre d'affaires ou de bilan. En dessous, on n'est pas régulé, sauf pour quelques activités visées quelle que soit la taille (fournisseurs DNS, registres de noms de domaine, services de confiance, opérateurs de communications électroniques).
- Suis-je hautement critique et grand ? Dans les secteurs de l'annexe I, une grande entreprise (250 salariés ou 50 millions) est entité essentielle : 20 objectifs, contrôles a priori, sanctions jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial. Les autres entités régulées sont importantes : objectifs 1 à 15, contrôles a posteriori, sanctions jusqu'à 7 millions ou 1,4 %. L'État peut aussi désigner des entités indépendamment de ces critères.
Les 20 objectifs, sans jargon #
Gouvernance (1 à 5) : savoir ce qu'on a, et qui décide #
- 1 · Recensement des systèmes d'information. Un inventaire à jour de vos machines, applications, comptes et flux. Sans lui, rien d'autre n'est vérifiable.
- 2 · Cadre de gouvernance. Une politique de sécurité écrite, un responsable nommé, des dirigeants formés et engagés : c'est l'article 20 de la directive, qui rend la direction responsable.
- 3 · Maîtrise de l'écosystème. Vos prestataires, sous-traitants et fournisseurs de cloud font partie de votre surface d'attaque : les connaître, les évaluer, contractualiser la sécurité.
- 4 · Sécurité et ressources humaines. Arrivées, départs, habilitations, sensibilisation régulière.
- 5 · Maîtrise des systèmes. Versions connues, correctifs suivis, obsolescence gérée : le patch management en est le cœur.
Protection (6 à 11) : fermer les portes #
- 6 · Accès physiques aux locaux et aux salles techniques.
- 7 · Architecture sécurisée. Cloisonnement, pare-feu réellement actifs, pas de réseau à plat.
- 8 · Accès distants. VPN, second facteur, postes maîtrisés.
- 9 · Protection contre le code malveillant. Antivirus, filtrage, images scannées, fail2ban et équivalents.
- 10 · Identités et accès. Comptes nominatifs, moindre privilège, authentification multifacteur partout où c'est sensible.
- 11 · Administration maîtrisée. Comptes d'administration distincts, tracés, idéalement via un bastion.
Défense (12) et résilience (13 à 15) : voir, réagir, survivre #
- 12 · Identification et réponse aux incidents. Journalisation, détection, procédure écrite, et la notification à l'ANSSI en 24 heures, 72 heures et un mois. Sans détection, pas de notification possible : c'est le rôle d'un SIEM.
- 13 · Continuité et reprise. Sauvegardes hors d'atteinte, plan de reprise, restaurations testées.
- 14 · Réponse aux crises. Cellule, contacts, communication, décision sous pression.
- 15 · Exercices, tests et entraînements. Parce qu'un plan jamais joué n'est pas un plan.
Entités essentielles seulement (16 à 20) #
16 approche par les risques formalisée, 17 audits de sécurité réguliers, 18 configuration durcie des ressources, 19 administration depuis des ressources dédiées (postes et réseau d'administration séparés), 20 supervision de sécurité continue. Ce sont les objectifs les plus coûteux, et ceux qui distinguent une organisation qui a une sécurité d'une organisation qui la pilote.
Par où commencer quand rien ne vous y oblige #
Une PME de vingt personnes ne mettra pas en place vingt objectifs en un trimestre, et l'ANSSI ne le demande pas. Le baromètre 2025 de Cybermalveillance.gouv.fr montre où sont les trous réels : 26 % des TPE-PME ont un second facteur sur l'accès distant, 16 % une détection, 31 % une procédure d'incident. Voici l'ordre que nous recommandons, celui du rapport effort sur risque.
- Objectif 1, l'inventaire. Une journée, un tableur : machines, applications, comptes administrateurs, prestataires, où sont les données. Tout le reste en découle, et c'est la première pièce que demandera un client, un assureur ou l'ANSSI.
- Objectif 10, le second facteur. Sur la messagerie, l'accès distant, les consoles d'administration. C'est la mesure qui arrête le plus d'attaques pour le moins d'argent.
- Objectif 13, une sauvegarde qu'un rançongiciel ne peut pas atteindre. Hors ligne ou immuable, et une restauration testée une fois par trimestre, chronométrée.
- Objectif 5, les correctifs. Savoir quelles versions tournent, et appliquer les correctifs de sécurité en jours, pas en trimestres. La fenêtre d'exploitation se compte désormais en heures.
- Objectif 12, une procédure d'incident d'une page. Qui appeler, quoi débrancher, quoi ne pas effacer, qui prévient les clients et la CNIL. Affichée, pas rangée.
Le calendrier réaliste #
Le texte de transposition est attendu en séance publique à l'Assemblée nationale en septembre 2026, après la saisine de la Cour de justice de l'Union européenne contre la France le 8 juillet. Les décrets suivront, avec le ReCyF en annexe. L'ANSSI a annoncé un délai de mise en conformité de l'ordre de trois ans à compter de la publication des exigences, et une phase d'accompagnement avant les premières sanctions. Autrement dit : l'horizon est 2029, mais le pré-enregistrement est ouvert, l'auto-évaluation est disponible, et les cinq objectifs ci-dessus se traitent en quelques mois. Ceux qui les auront faits en 2026 aborderont le reste sereinement ; les autres le feront sous la contrainte d'un client ou d'un contrôle.
Inventaire, second facteur, sauvegarde hors d'atteinte, correctifs suivis, procédure d'incident : ce sont les cinq premières briques de notre infogérance, et nous les avons appliquées à nous-mêmes avant de les proposer. Si vous voulez savoir où vous en êtes face au ReCyF, avec ou sans obligation, parlons-en.
Sources #
- ANSSI, NIS 2 : l'ANSSI poursuit et renforce sa dynamique d'accompagnement (17 mars 2026) et page directive NIS 2
- ANSSI, MonEspaceNIS2 et MesServicesCyber
- Le Monde Informatique, L'Anssi publie un référentiel accompagnant la conformité NIS2 (mars 2026)
- Directive (UE) 2022/2555 du 14 décembre 2022, texte sur EUR-Lex
- Solutions Numériques, NIS2 : Bruxelles traîne la France devant la justice européenne (juillet 2026)
- Cybermalveillance.gouv.fr, Baromètre de la maturité cyber des TPE-PME 2025