Sommaire (6 sections)
Un lecteur attentif de ce blog pourrait se poser la question : pourquoi une société de quelques personnes, à Strasbourg, met-elle un bastion qui enregistre chaque session, un SIEM sur 38 machines, des sauvegardes immuables, un patching décidé plutôt qu'automatique et un auto-audit sur les 42 mesures de l'ANSSI ? Aucune loi ne nous l'impose. La réponse tient en quatre lettres et un chiffre : NIS2. Cet article explique ce que la directive exige, où en est la France à la rentrée 2026, et pourquoi un prestataire qui n'y est pas assujetti a tout intérêt à se comporter comme s'il l'était.
NIS2 en une page #
La directive (UE) 2022/2555, dite NIS2, a été adoptée le 14 décembre 2022 et devait être transposée par chaque État membre avant le 17 octobre 2024. Elle remplace la première directive NIS de 2016, qui ne concernait en France que quelques centaines d'opérateurs de services essentiels. NIS2 change d'échelle : 18 secteurs (11 « hautement critiques » comme l'énergie, la santé, les transports, la banque, l'eau, les infrastructures numériques et la gestion des services informatiques interentreprises ; 7 « autres secteurs critiques » comme la fabrication, l'agroalimentaire, les services postaux, la recherche et les fournisseurs numériques), et deux catégories d'entités : les entités essentielles et les entités importantes, distinguées pour l'essentiel par la taille et la criticité du secteur. Le critère d'entrée est celui de l'entreprise moyenne : à partir de 50 salariés ou 10 millions d'euros de chiffre d'affaires ou de bilan, dans un secteur listé, on est concerné, sauf exceptions qui s'appliquent quelle que soit la taille (fournisseurs DNS, registres de noms de domaine, services de confiance, opérateurs télécoms). En France, l'ANSSI estime le nombre d'entités concernées à environ 15 000, contre quelques centaines sous NIS1.
Les obligations tiennent en trois articles. L'article 20 rend les organes de direction responsables : ils approuvent les mesures, en supervisent la mise en œuvre, et doivent suivre une formation. L'article 21 impose dix familles de mesures de gestion des risques : politiques d'analyse de risque et de sécurité, traitement des incidents, continuité d'activité et gestion des sauvegardes, sécurité de la chaîne d'approvisionnement, sécurité dans l'acquisition et la maintenance des systèmes (dont la gestion des vulnérabilités), évaluation de l'efficacité des mesures, hygiène informatique et formation, cryptographie, sécurité des ressources humaines et contrôle d'accès, authentification multifacteur et communications sécurisées. L'article 23 impose la notification des incidents importants : une alerte précoce sous 24 heures, une notification sous 72 heures, un rapport final sous un mois. Les sanctions administratives montent jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires mondial pour une entité essentielle, 7 millions ou 1,4 % pour une entité importante.
Où en est la France à la rentrée 2026 #
Nulle part, juridiquement, et c'est un problème. Le projet de loi « relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité », qui transpose d'un bloc NIS2, la directive sur la résilience des entités critiques et le règlement DORA, a été présenté en Conseil des ministres le 15 octobre 2024 et adopté par le Sénat en première lecture le 12 mars 2025. L'Assemblée nationale a fini son examen en commission spéciale en septembre 2025, puis le texte est resté hors de l'ordre du jour, entre instabilité gouvernementale et désaccord de fond, notamment sur des dispositions de renseignement que les parlementaires ont refusé de voir greffées au texte. Résultat : le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'Union européenne contre la France (avec l'Irlande, l'Espagne et les Pays-Bas), après une mise en demeure en novembre 2024 et un avis motivé en mai 2025. Elle demande une somme forfaitaire et une astreinte journalière tant que la loi n'est pas promulguée. Le passage en séance publique est annoncé pour septembre 2026. À l'heure où nous écrivons, aucune entité française n'est donc tenue par NIS2 au sens strict.
Sanfytech n'est pas assujettie. Alors pourquoi ? #
Disons-le clairement pour éviter tout malentendu marketing : nous sommes très en dessous des seuils. Une société de notre taille n'est ni entité essentielle ni entité importante, même dans les secteurs de l'infrastructure numérique ou des services informatiques gérés où nous opérons. Trois raisons nous font pourtant construire notre infrastructure comme si nous l'étions.
- La chaîne d'approvisionnement descend jusqu'à nous. L'article 21 impose à chaque entité concernée de maîtriser la sécurité de ses fournisseurs directs, et le troisième objectif du ReCyF, « maîtrise de l'écosystème », en fait une obligation vérifiable. Une entité de 60 personnes dans l'agroalimentaire, une collectivité, un établissement de santé, un industriel : le jour où l'un d'eux nous confie son site, son application métier ou son hébergement, il devra pouvoir répondre de nous. Il nous posera des questions précises, et « faites-nous confiance » ne sera pas une réponse recevable. Nous préférons avoir les réponses, avec les preuves, avant qu'on nous les demande.
- Les attaquants n'ont pas lu la directive. Un rançongiciel ne vérifie pas votre effectif. Les mesures de l'article 21 ne sont pas une liste réglementaire arbitraire, c'est le condensé de ce qui fait échouer les attaques courantes : accès administrateur maîtrisés, correctifs appliqués, sauvegardes hors d'atteinte, détection. Notre autopsie d'une panne matérielle et notre formulaire détourné en relais de spam n'avaient rien à voir avec NIS2 ; ce sont exactement les mêmes briques qui nous ont permis de comprendre et de corriger.
- Le formalisme finit toujours par arriver. Labels comme ExpertCyber, questionnaires d'assureurs cyber, clauses de sécurité dans les contrats, RGPD article 32 : tous convergent vers les mêmes objectifs que le ReCyF. Construire une fois, proprement, et documenter en marchant coûte moins cher que de tout reconstituer sous la pression d'un appel d'offres ou d'un incident.
Nos briques en face des 20 objectifs #
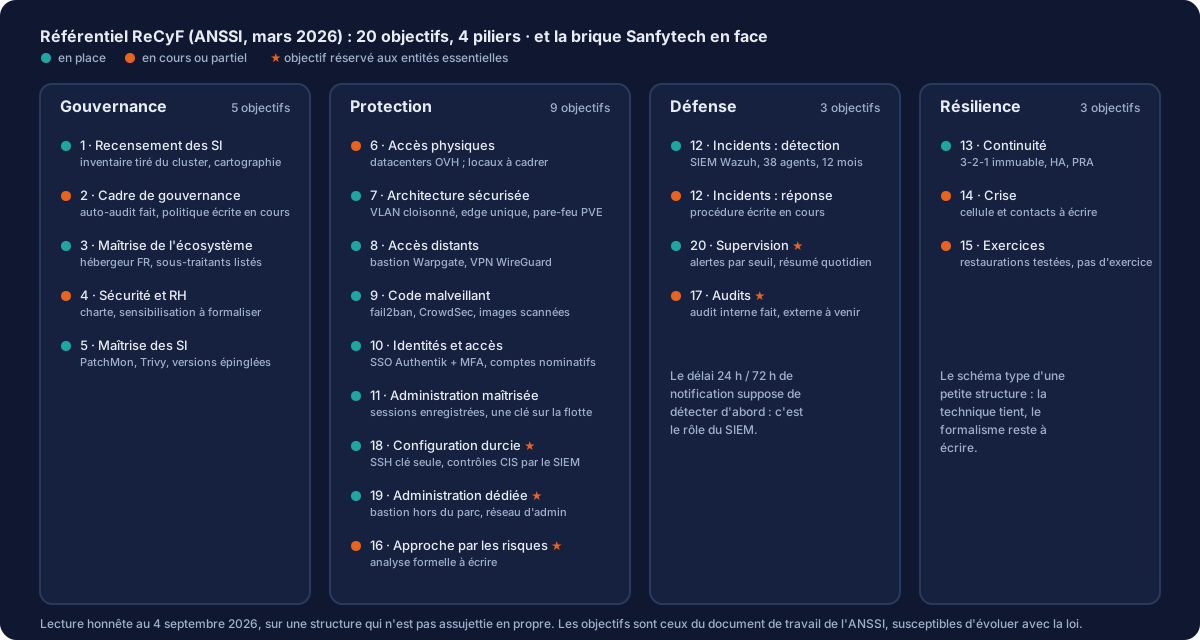
Le tableau ci-dessus dit l'essentiel, mais quelques correspondances méritent d'être explicitées, parce qu'elles éclairent des choix qui pouvaient sembler excessifs pris isolément.
- Accès distants et administration (objectifs 8, 11, 19). Le référentiel demande des accès administrateur nominatifs, tracés, depuis des ressources dédiées, avec une authentification forte. C'est mot pour mot ce que fait notre bastion Warpgate : une seule porte, hors du parc qu'elle administre, SSO et second facteur, chaque session enregistrée et rejouable, une seule clé sur la flotte à la place de trois. L'objectif 19 est réservé aux entités essentielles ; nous l'avons traité quand même parce qu'il coûte une VM.
- Détection, réponse, supervision (objectifs 12 et 20). Notifier un incident sous 24 heures suppose de l'avoir détecté. Sans journalisation centralisée, une entité apprend l'intrusion par la note de rançon. Notre SIEM Wazuh conserve douze mois d'alertes hors des machines qui les produisent, surveille en temps réel les clés SSH, et sait dire quand une adresse bannie a fini par entrer. La partie réponse (procédure écrite, qui appelle qui, préservation des preuves) est en cours : c'est le point orange le plus important de notre tableau.
- Maintien en condition de sécurité (objectifs 5 et 9). Gestion des vulnérabilités et correctifs : PatchMon pour voir l'état du parc et décider, Trivy pour les images de conteneurs, fail2ban et CrowdSec en défense de bord, et des versions épinglées partout.
- Continuité et sauvegardes (objectif 13). L'article 21 nomme explicitement la gestion des sauvegardes et la reprise. Notre règle 3-2-1 avec copie immuable, le PRA et la haute disponibilité Proxmox en sont la traduction. Les restaurations sont testées ; un exercice de crise complet, en revanche, ne l'a pas encore été, d'où l'orange sur les objectifs 14 et 15.
- Maîtrise de l'écosystème (objectif 3). Nous savons dire où sont hébergées les données (France, sur des serveurs dédiés que nous administrons), qui sont nos sous-traitants et sous quel droit ils opèrent. Notre article sur le Cloud Act explique pourquoi cette question n'est pas théorique pour une entité qui devra, elle, en répondre.
Si vous êtes concerné : les questions à poser à votre prestataire #
Si votre organisation dépasse les seuils dans un secteur listé, votre hébergeur, votre infogérant et votre développeur d'application métier deviennent des maillons de votre conformité. Voici ce que nous vous conseillons de leur demander, et ce que nous répondrions.
- Qui peut se connecter à mes serveurs, et pouvez-vous me le prouver ? Une réponse acceptable inclut des comptes nominatifs, une authentification forte, et la possibilité de rejouer une session d'administration. Une clé partagée dans un gestionnaire de mots de passe n'est pas une réponse.
- Comment saurez-vous qu'un incident me concerne, et en combien de temps me préviendrez-vous ? Vos 24 heures commencent quand vous en avez connaissance ; elles dépendent donc de la détection de votre prestataire et de son engagement contractuel de notification.
- Où sont mes sauvegardes, qui peut les effacer, quand avez-vous testé une restauration ? La copie immuable et la date du dernier test valent plus que n'importe quel taux de disponibilité affiché.
- Quel est votre délai d'application d'un correctif critique, et comment le suivez-vous ? Un inventaire vivant des versions vaut mieux qu'une promesse de mises à jour automatiques.
- Où sont hébergées les données et sous quel droit ? Pays, prestataire, sous-traitants ultérieurs. La réponse doit tenir sur une page et pouvoir être annexée à votre registre.
Ce que nous en retenons #
NIS2 est souvent présentée comme une contrainte de plus. Nous la lisons autrement : c'est la première fois qu'un texte européen décrit, secteur par secteur, ce qu'est une infrastructure administrée sérieusement, et qu'il donne aux acheteurs le droit d'exiger des preuves. Pour un prestataire, c'est une chance : le jour où la question « et vous, comment faites-vous ? » arrive, la différence entre ceux qui ont construit et ceux qui ont promis devient visible. Ce blog est, article après article, notre manière de répondre avant qu'on nous la pose. La colonne orange de notre tableau sera traitée dans les prochains mois, et documentée ici de la même façon.
Si votre organisation entre dans le périmètre de NIS2, ou si l'un de vos clients vous a transmis ses exigences, notre infogérance et notre hébergement souverain sont construits pour y répondre avec des preuves plutôt qu'avec des engagements. Parlons-en.